Aave-Hack: So traf Nordkorea ins Herz von Ethereum

Author
Das Wichtigste in Kürze:
- Nordkoreanische Hacker haben 116 500 ETH-Äquivalente gestohlen
- Der Angriff erschütterte auch Aave, das wichtigste Ethereum-DeFi-Protokoll
- Ethereum erzittert: Rund 30 Prozent der Onchain-Umsätze kommen aus DeFi
Vor ziemlich genau 14 Monaten ereignete sich der größte Hack der Krypto-Geschichte: Angreifer der Lazarus-Gruppe, einer staatlichen digitalen Armee Nordkoreas, erleichterten Bybit, die zweitgrößte Kryptobörse der Welt, um satte 1.5 Milliarden US-Dollar.
Nun hat das Cyber-Kollektiv wieder zugeschlagen und die Lebensader des dezentralen Kreditsystems auf der Ethereum-Blockchain getroffen. Kein Krypto-Hack war 2026 größer; der Vertrauensverlust ist immens. Sorgen vor einem FTX-ähnlichen Kollaps machen die Runde. Wie konnte das passieren? Und was bedeutet es für ETH?
Hacker knacken Ethereum-DeFi: Das hat Nordkorea damit zu tun
„Ich stelle mir das so vor: Die haben einen ganzen Raum voller Leute mit jahrelanger Erfahrung. Sie machen kaum Pausen und arbeiten in Schichten. Da zählt jede Minute und sie sind verdammt gut darin, was sie tun.“
Mit diesen Worten fasste Dr. Tom Robinson, Mitgründer der amerikanischen Krypto-Ermittlungsfirma Elliptic, gegenüber der britischen BBC kurz nach dem Bybit-Hack die wenigen bekannten Fakten über die nordkoreanische Lazarus-Gruppe zusammen. Sony, Rheinmetall, Renk – sie alle sollen ebenso Opfer geworden sein wie zahlreiche Krypto-Plattformen.
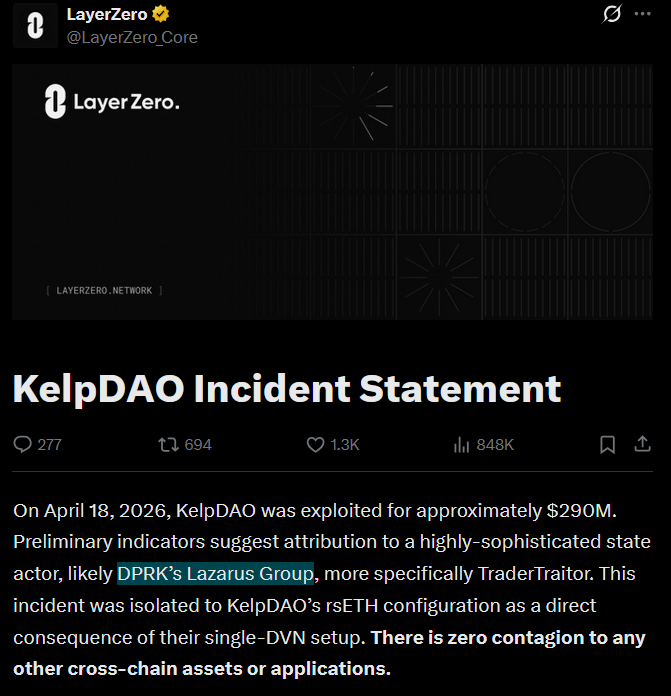 LayerZero identifizierte schon kurz nach der Tat die nordkoreanische Hackergruppe Lazarus als Täter. Im Kryptomarkt ist Lazarus berüchtigt.
Nun also hat das staatsfinanzierte Hacker-Kollektiv aus Nordkorea die wichtigste Drehscheibe für dezentrale Kreditvergabe auf Ethereum kompromittiert. Aave ist der größte dezentrale Finanzmarkt der Blockchain-Branche und operiert auf 22 Blockchains gleichzeitig, der Löwenanteil entfällt auf Ethereum.
Um über so viele unterschiedliche Krypto-Ökosysteme hinweg operieren zu können, nutzt Aave sogenannte Bridges, also Brückenlösungen, die mithilfe von Smart-Contracts dabei helfen, Kryptowährungen auf fremden Blockchains handelbar zu machen.
Will man etwa Solana (SOL) auf Ethereum (ETH) handeln oder dort in einem DeFi-Protokoll nutzen, benötigt man eine solche Bridge. Einfach gesagt handelt es sich dabei um einen Smart-Contract, der Krypto-Bestände auf der ursprünglichen Blockhain (in diesem Fall Solana) festsetzt und auf der anderen Seite (hier Ethereum) als synthetische Kopie (häufig bezeichnet als Wrapped Ethereum WETH) ausgibt.
Durch die Sperrung der Original-Token wird die eigentliche Umlaufmenge nicht verfälscht, die Token-Kopien sind dann aber auf anderen Blockchains handelbar.
Das große DeFi-Problem: So lief die Aave-Attacke
Das Problem an diesen Bridges: Häufig sind ihre Smart-Contracts weniger sicher als die Blockchains, die sie verbinden. Deshalb werden sie von Hackern bevorzugt als Schwachpunkte identifiziert und attackiert. Auf eine sehr ähnliche Weise ging vor wenigen Tagen der Polkadot-Hack vonstatten, bei dem Angreifer eine Milliarde (!) gefälschter DOT-Token erschaffen konnten. Im Fall von Aave wurde ein Restaking-Protokoll namens Kelp DAO mit dazugehörigen Smart-Contracts vom Bridge-Anbieter LayerZero geknackt.
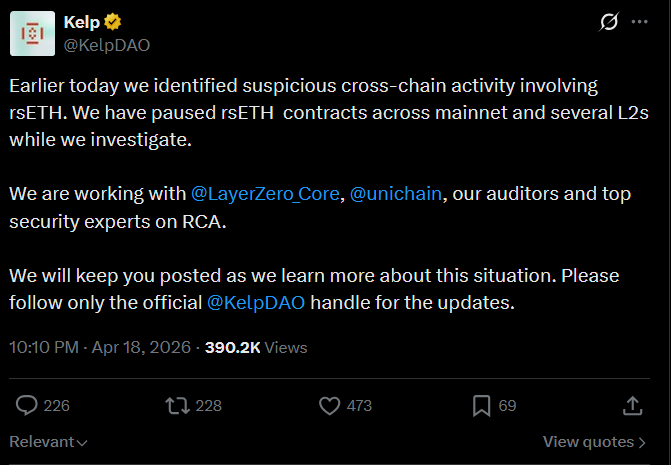 Kelp DAO meldete den Hack auf Twitter. Das Problem war eine kompromittierte Bridge, wo 116 500 ETH entwendet wurden.
Kelp DAO macht sich ein innovatives, aber auch umstrittenes Konzept zunutze: Restaking (dt. mehrfaches Staking). Dabei können Nutzer Krypto-Bestände (primär ETH) im Protokoll hinterlegen, Zinsen verdienen und ihre ETH aber trotzdem weiterhin liquide nutzen und handeln. Für die Zinsen gibt Kelp DAO die ETH-Bestände seiner Kunden an eine Staking-Plattform weiter und gibt gleichzeitig sogenannte rsETH (restaked ETH) aus, die ähnlich wie normale ETH gehandelt werden.
Die hinterlegten ETH bleiben dafür im Protokoll gesperrt und können im Tausch gegen die ausgegeben rsETH zurückgefordert werden. Und genau diesen Mechanismus machten sich die Lazarus-Hacker zunutze: Am Samstag gelang es Hackern, eine Kelp-Bridge mithilfe einer gefälschten Nachricht zu manipulieren und 116 500 rsETH aus dem Protokoll ausschütten zu lassen. Kelp pausierte das Protokoll eine Dreiviertelstunde später – da war der Schaden aber schon geschehen.
Leseempfehlung: Hacker fälschen eine Milliarde DOT: Todesstoß für Polkadot?
Die Hacker wechselten dann zu Aave, wo sie die gestohlenen rsETH gegen Wrapped-Versionen von Ethereum eintauschten, die anschließend verkauft werden konnten. Da Aave mehr als 20 Layer-2-Chains auf Ethereum unterstützt, darunter Arbitrum, Mantle und das Coinbase-Netzwerk Base, entstanden in gleich mehreren Netzwerken Deckungslöcher: Nutzer konnten durch den rsETH-Diebstahl und die anschließende Umwandlung in Wrapped ETH, die als Absicherung gesperrt worden waren, nicht mehr sicher sein, dass ihre eigenen Positionen noch gedeckt waren.
Das Rückgrat von Ethereum wackelt gefährlich
Entsprechend groß war die Panik kurz nach Bekanntwerden des Hacks, den der betroffene Bridge-Betreiber LayerZero rasch mit der nordkoreanischen Lazarus-Gruppe in Verbindung brachte. Aave fror zwar die betroffenen Wrapped-Ethereum-Handelspools ein, brauchte dafür aber einige Stunden. Nutzer beeilten sich in der Zwischenzeit, ihre Assets vorsichtshalber oder wegen unmittelbarer Betroffenheit abzuziehen, Aaves gehaltenes Vermögen (TVL) brach um mehr als 20 Prozent ein.
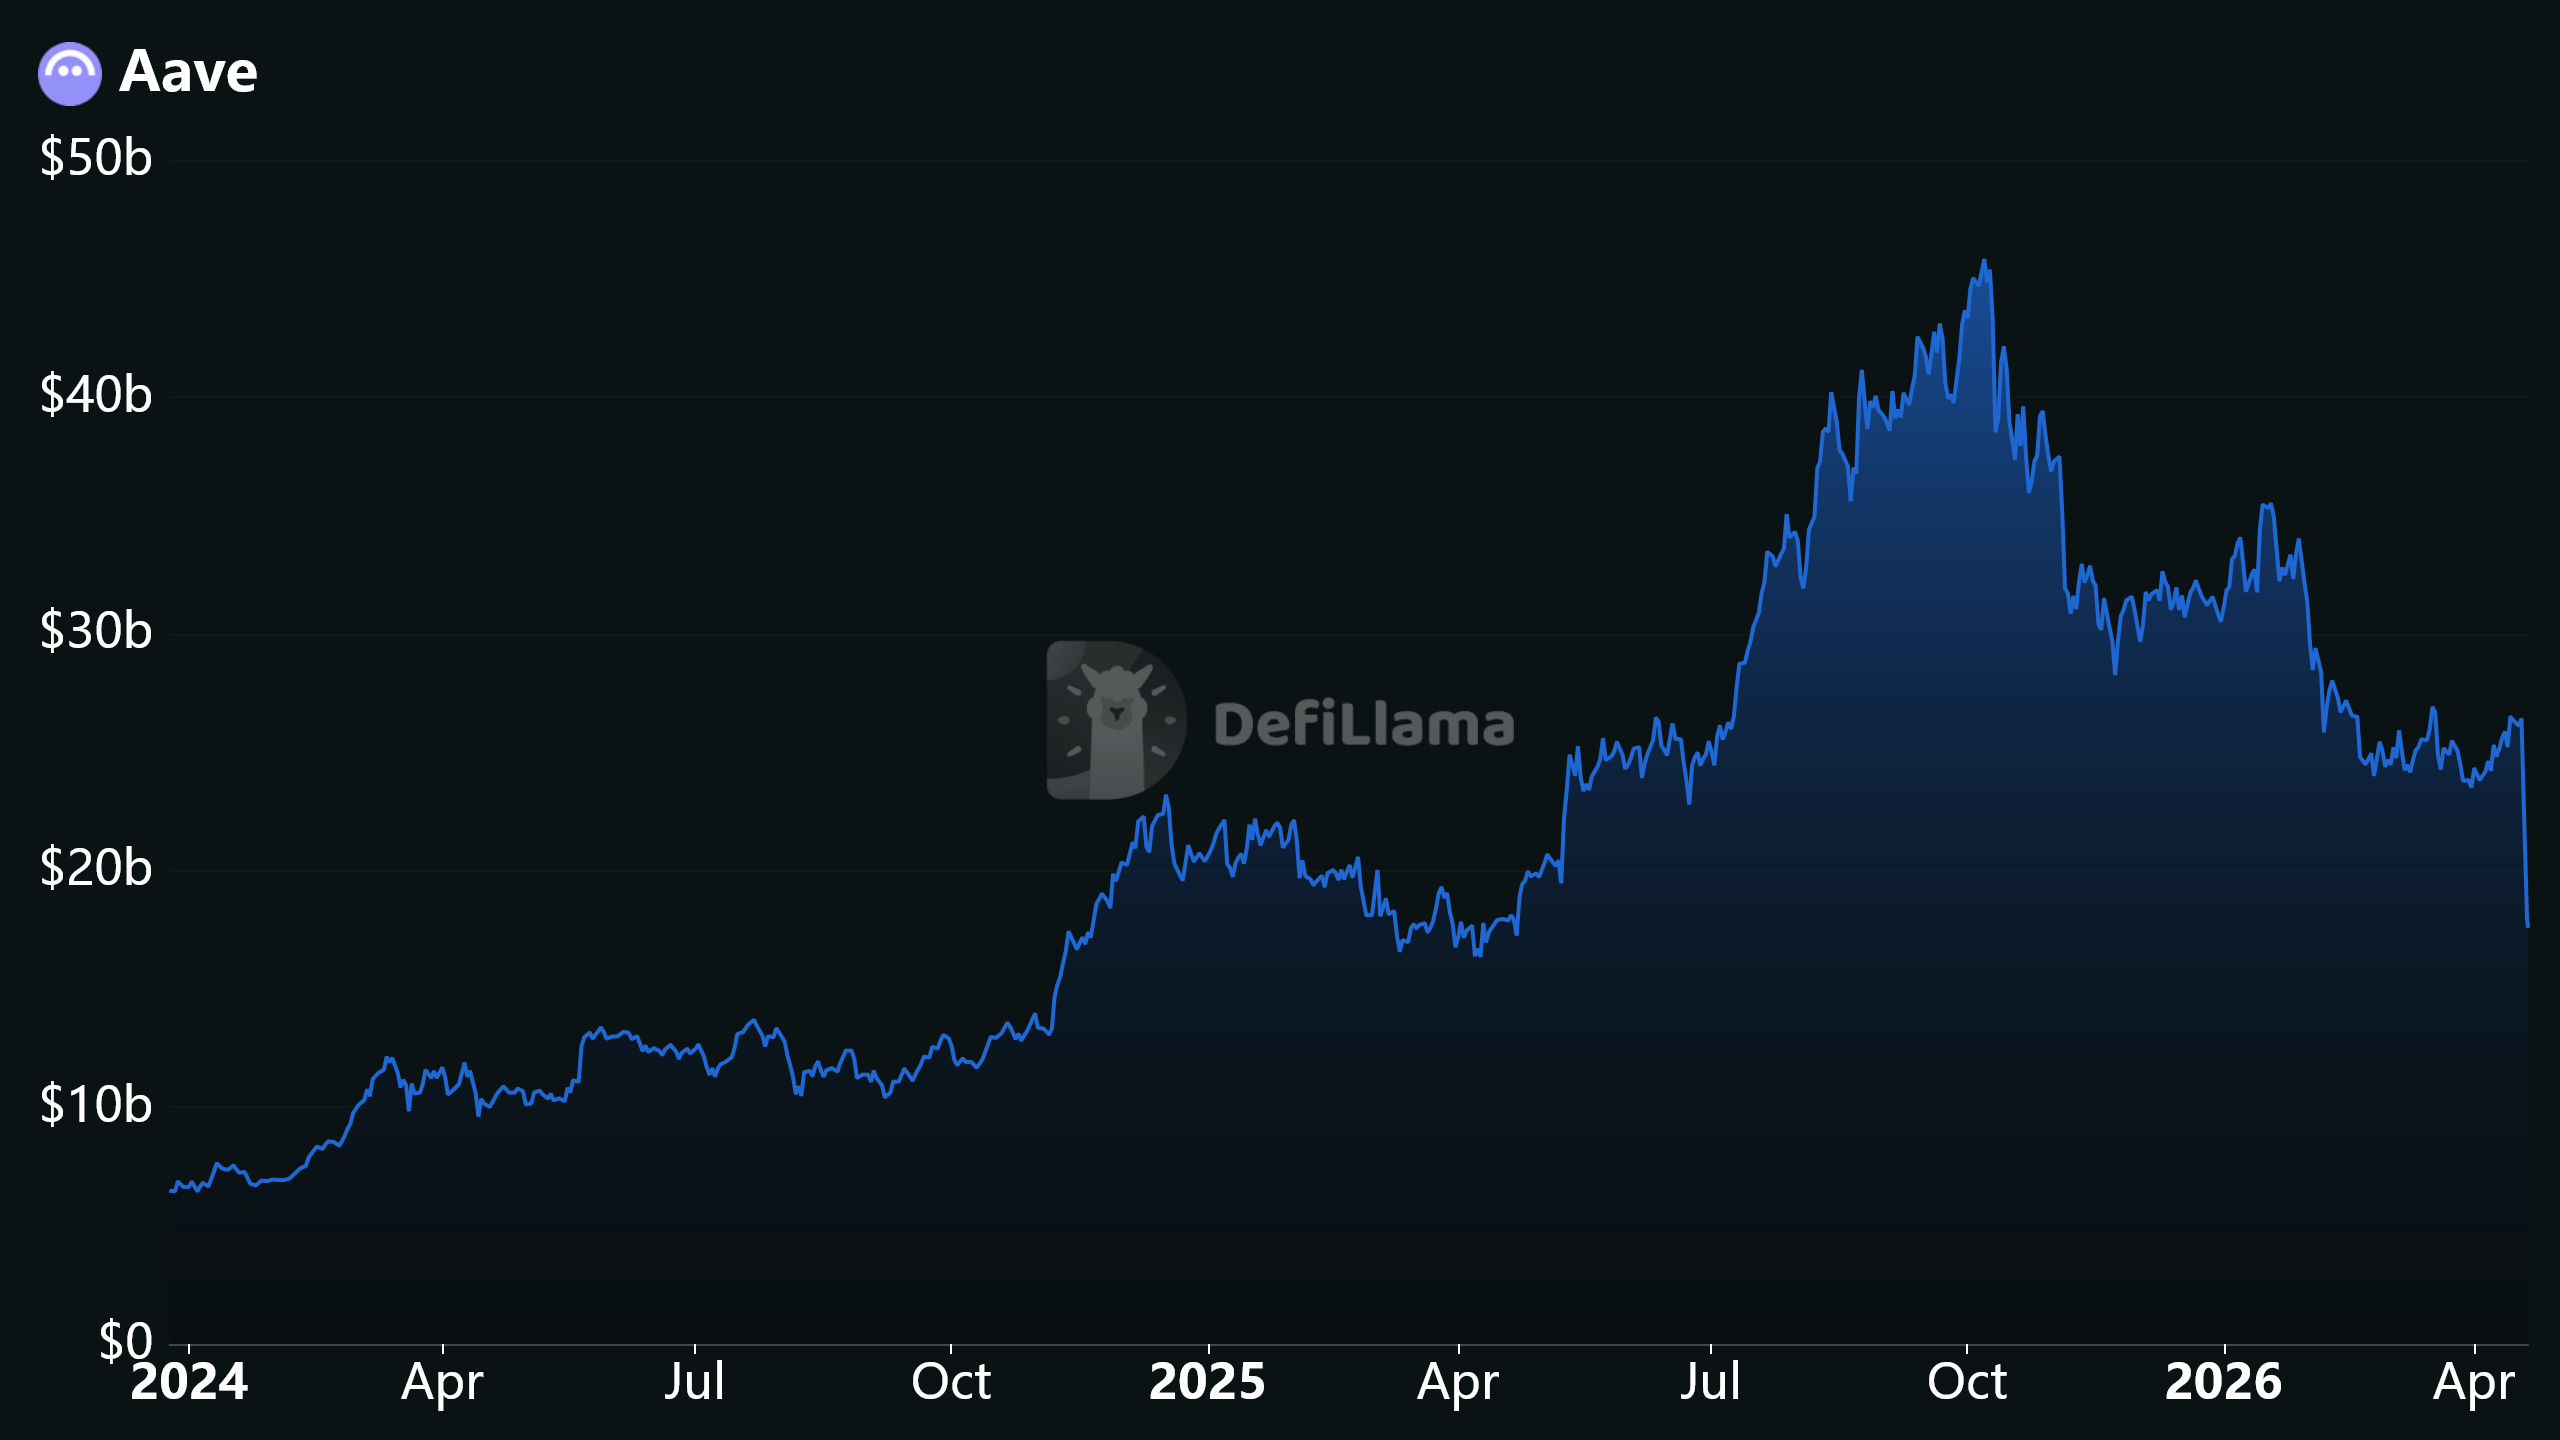 Das Aave-TVL bracht nach dem Kelp-Hack um 20 Prozent ein und verlor das Wachstum von mehr als einem Jahr.
Der Aave-Gründer Stani Klechov stellte in einem raschen Statement klar, dass Aave selbst gar nicht vom Angriff betroffen war und hatte damit im Prinzip recht. Unbeteiligt war das Protokoll an der Entstehung des Schadens aber keineswegs. Das Problem bestand vor allem darin, dass Aave die restaked-ETH von Kelp als Sicherheit für Kredite akzeptierte und damit eine unsichere Bridge-Infrastruktur unterstützte, die nun kompromittiert wurde.
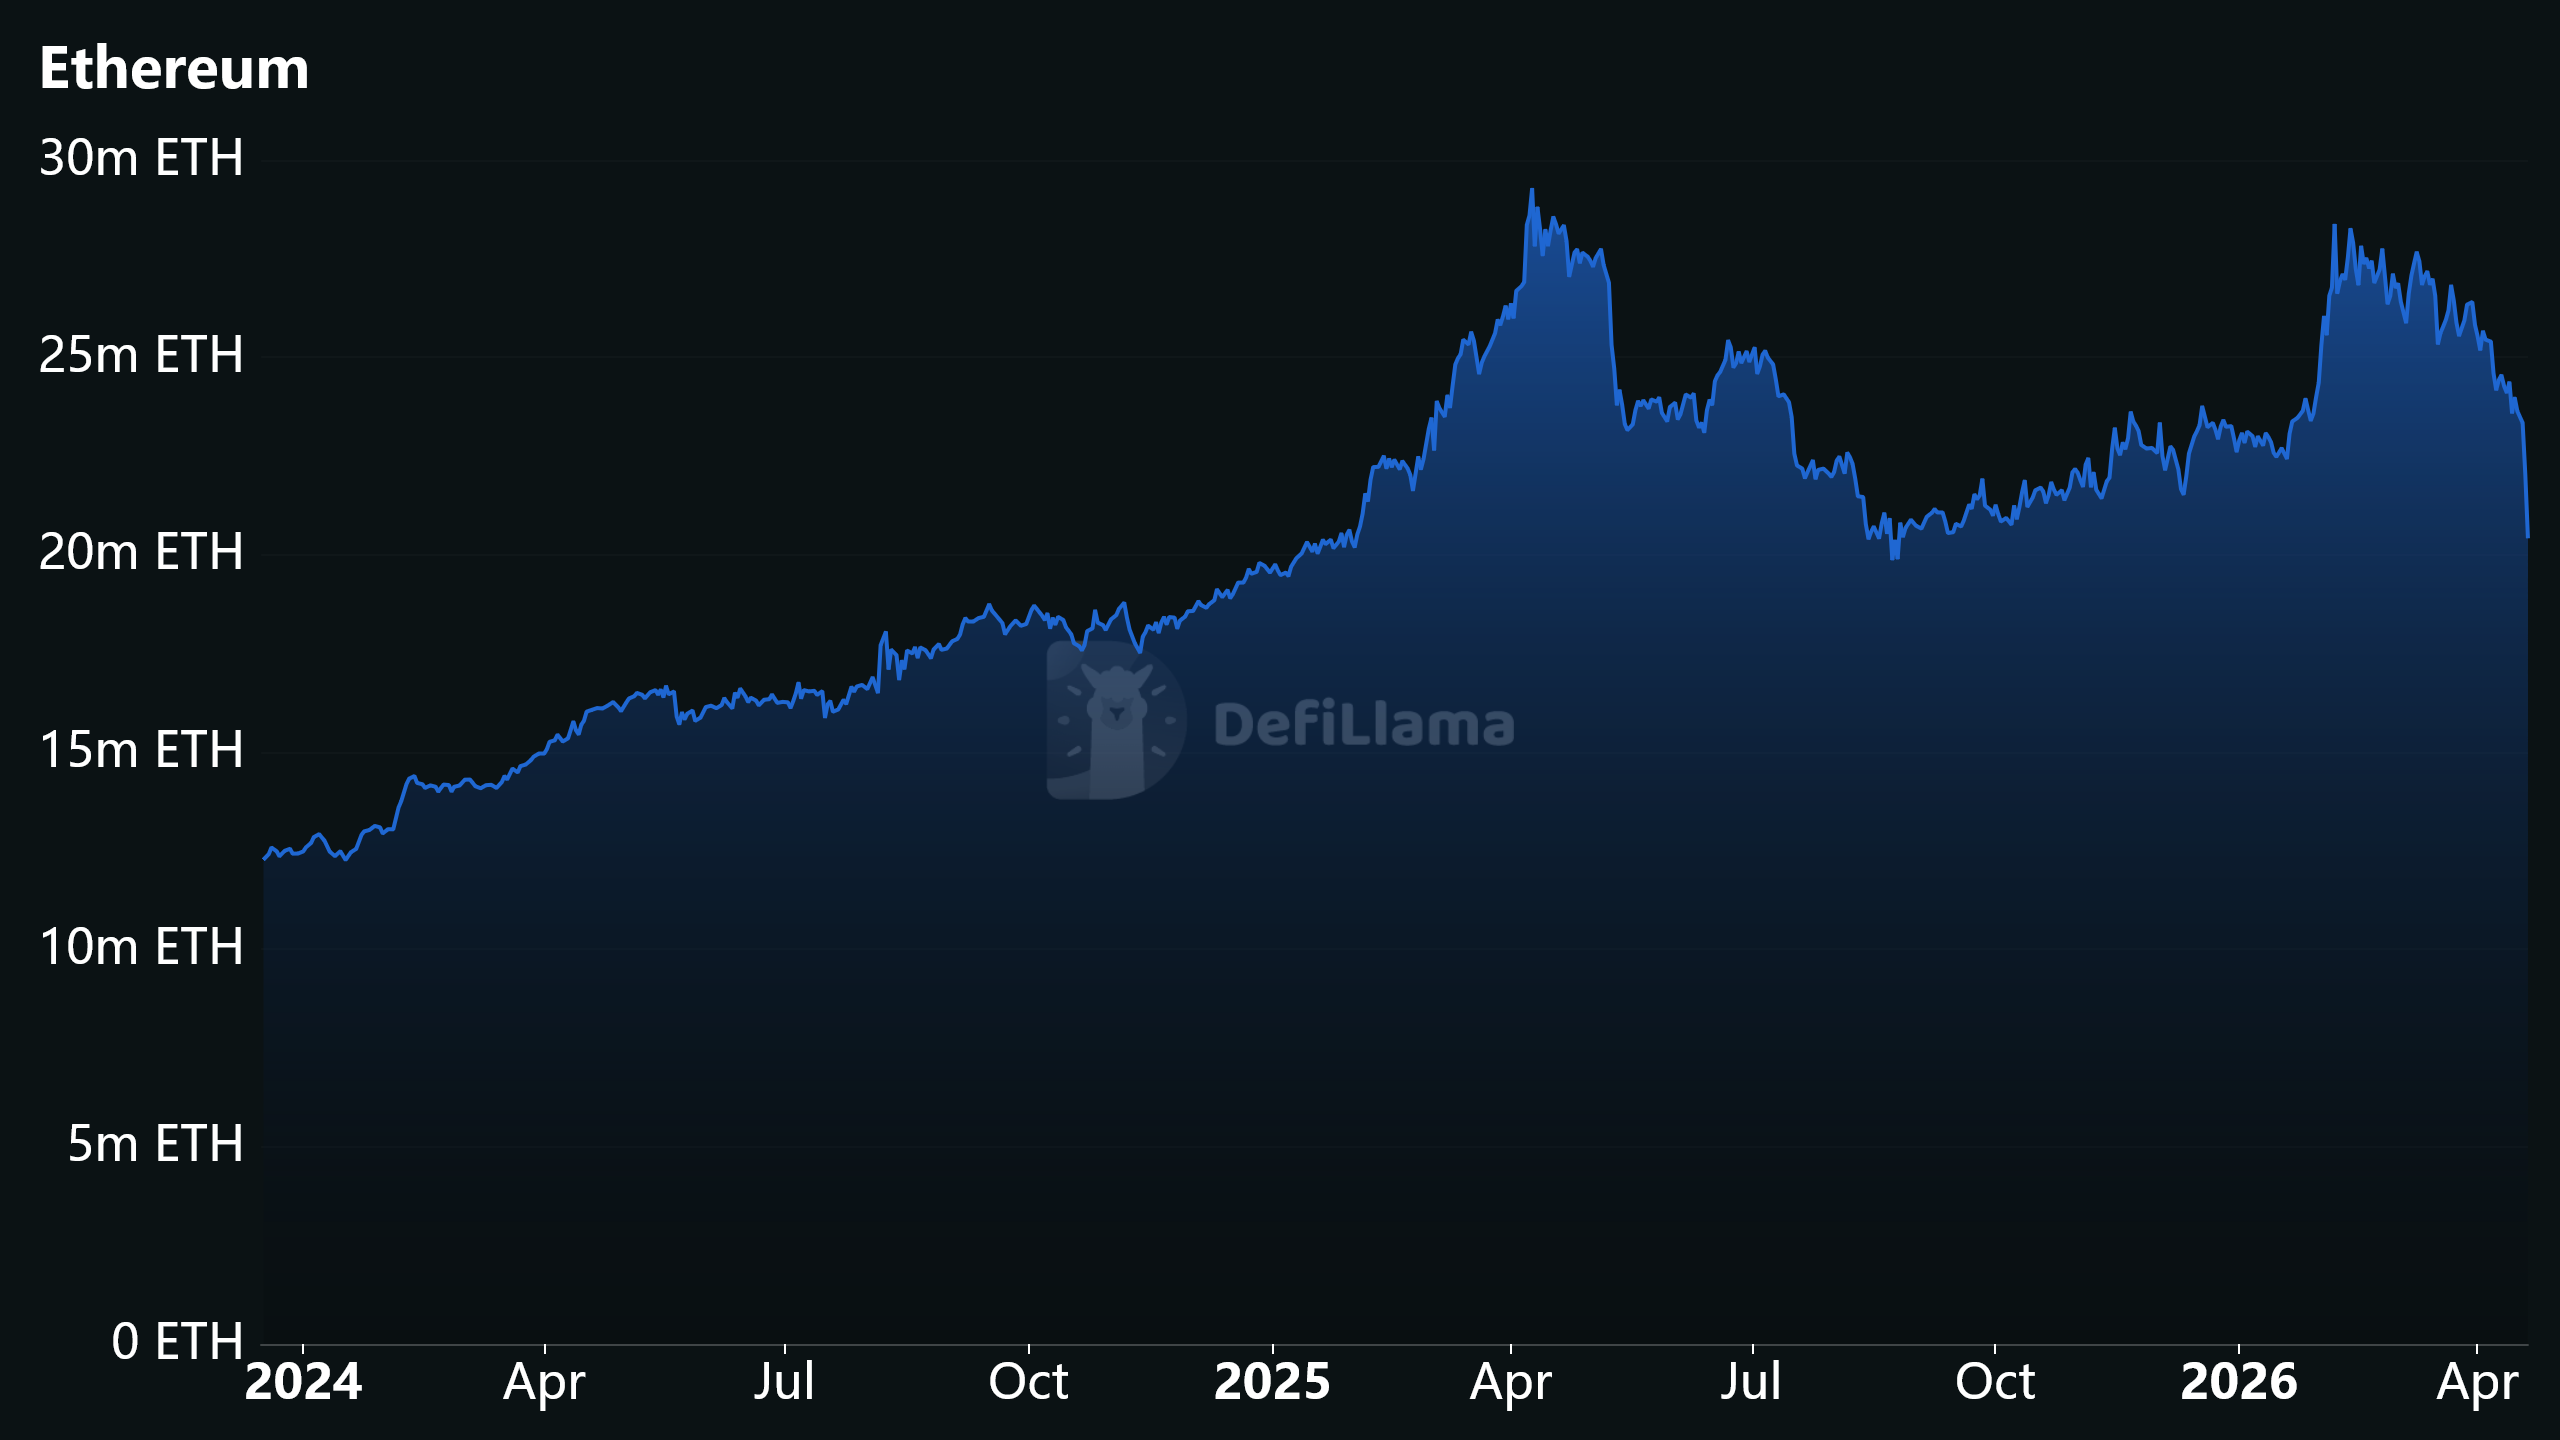 Auch auf Ethereum machte sich der Hack bemerkbar: Das ETH-TVL fiel auf den tiefsten Stand seit Mitte 2025.
Aave selbst, mit rund 18 Milliarden ausstehenden Krediten das größte DeFi-Protokoll auf Ethereum und im ganzen Kryptomarkt, wurde also nicht gehackt. Es öffnete seine Türen aber für Assets, die nicht ausreichend geschützt waren, wodurch Aave-Nutzer jener Gefahr ausgesetzt wurden, die nun durch den Lazarus-Angriff eintrat. Ethereum selbst traf der Angriff ebenfalls hart: Innerhalb der letzten 24 Stunden fiel das Total Value Locked (also die gesamten Vermögensbestände) auf der ETH-Blockchain um satte zehn Prozent.
"Okay, Hacker": Justin Sun will verhandeln
Die Nervosität ist groß bei Aave. Aber auch der gesamte DeFi-Sektor auf Ethereum zittert. Eine ganze Reihe großer DeFi-Protokolle schlug nach dem Kelp-Hack Alarm, darunter Ethena, Ether.fi und Curve Finance. Auch die Stablecoin-Bockchain Tron pausierte vorsichtshalber den Betrieb auf selbst genutzten LayerZero-Bridges.
Für Ethereum selbst sind die augenfälligen Sicherheitslücken im DeFi-Sektor eine ernste Bedrohung. Der dezentrale Finanzmarkt ist das wichtigste monetäre Standbein und die größte Einnahmequelle im Ethereum-Ökosystem. Schätzungsweise entfallen rund 30 Prozent der Blockchain-Einnahmen von Ethereum auf DeFi-Aktivität (gemeinsam mit Stablecoins). Ethereum dominiert rund 90 Prozent des DeFi-Kreditsektors, dessen Ruf nun erneut Schaden nimmt.
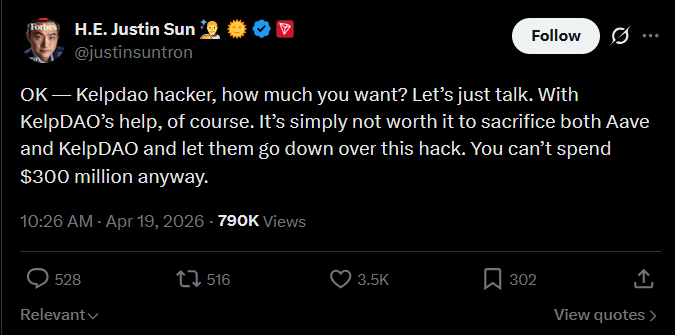 "Okay, Kelp-DAO-Hacker", forderte Tron-Gründer Justin Sun auf X Verhandlungen, "du kannst das ganze Geld sowieso nicht ausgeben!"
Unterstützung bekommt der Ethereum-DeFi-Sektor in dieser schwierigen Phase von Tron-Gründer Justin Sun, der in der Vergangenheit vor allem mit Skandalen auffiel. Auf X schrieb Sun: "OK, Kelp-DAO-Hacker, wie viel willst du? Lass uns reden. Es lohnt sich nicht, Aave und Kelp DAO zu opfern und mit diesem Hack untergehen zu lassen." Und in Anspielung auf Versuche, die gestohlenen Assets einzufrieren: "Du kannst die 300 Millionen Dollar ohnehin nicht ausgeben." Eine öffentliche Antwort der Hacker bekam Sun von den Hackern nicht.
Leseempfehlung: Ist das der FTX-Moment für Ethereum?
Author
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.