Immer mehr Hardware-Wallets gehackt: Sind Ledger, Trezor, BitBox & Co. noch sicher?

Author
Das Wichtigste in Kürze:
- Firmware-Fehler macht bestimmte Coldcard-Wallets angreifbar.
- Angreifer konnten Seed Phrases berechnen und Wallets ausräumen.
- Auch persönliche Kundendaten können zum Sicherheitsrisiko für Krypto-Anleger werden.
Mehr als 100 Millionen Dollar Schaden, tausende gefährdete Wallets und Anleger, deren Bitcoin-Bestände innerhalb kürzester Zeit verschwanden: Eine verheerende Angriffswelle hat die Kryptowelt erschüttert. Besonders brisant ist dabei, dass ausgerechnet eine Hardware-Wallet betroffen ist, die unter erfahrenen Bitcoin-Investoren über Jahre hinweg als besonders sichere Form der Eigenverwahrung galt.
Die Besitzer hatten ihre Coins bewusst aus dem Internet herausgeholt und auf einem physischen Gerät gesichert. Dennoch gelang es Angreifern, die entscheidenden Schlüssel aus der Ferne zu rekonstruieren. Ein jahrelang unbemerkter Programmierfehler hatte ausgerechnet jene Sicherheitsbarriere geschwächt, auf der das gesamte System beruhte. Nun stellt sich die Frage: Welche Hardware-Wallet ist betroffen und wie sicher sind die eigenen Bestände noch?
Firmware-Bug schwächt Seedphrases auf nur 40 Bit
Betroffen sind Geräte des kanadischen Herstellers Coinkite. Dessen Coldcard-Wallets genießen vor allem unter Bitcoin-Anlegern einen ausgezeichneten Ruf und gelten als eine der bekanntesten Lösungen für die besonders sichere Eigenverwahrung. Genau dort lag jedoch über Jahre hinweg eine Schwachstelle verborgen. Das Herzstück einer jeden Hardware-Wallet ist die sogenannte Seed Phrase. Bei der Ersteinrichtung erstellt das Gerät eine Abfolge von 12 oder 24 Wörtern, die als Schlüssel für die Wallet und damit zu sämtlichen gespeicherten Vermögenswerte dient. Normalerweise nutzt die Hardware dafür einen speziellen physischen Zufallsgenerator, der mathematisch unknackbare Kombinationen mit extrem hoher Entropie (physikalisches Maß für Unordnung oder Unvorhersagbarkeit) erzeugt.
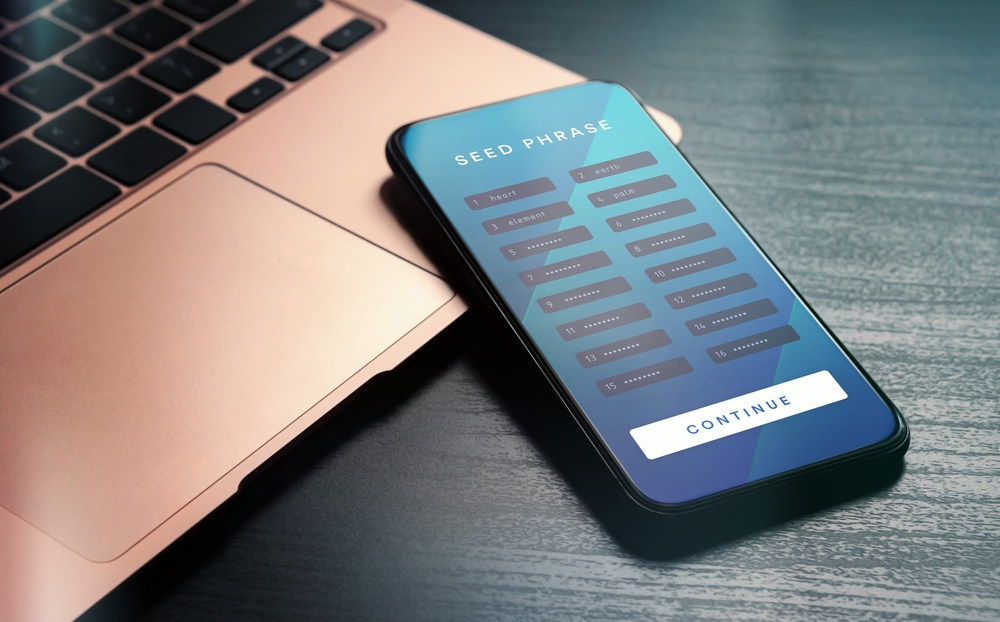 Eine Seed Phrase bildet den zentralen Schlüssel einer Hardware-Wallet. Im Coldcard-Fall
Der Grund für das Desaster: Ein Firmware-Bug (v4.0.1) setzte im März 2021 den physischen Zufallsgenerator des Geräts komplett außer Betrieb. Statt echter Zufallswerte nutzte das Gerät fortan ein fehlerhaftes Hilfsprogramm, das immer wieder vorhersehbare Zahlenmuster erzeugte.
Angreifer räumen Wallets aus der Ferne leer
Für die Betroffenen kam das Erwachen ohne jede Vorwarnung. Da die Hacker weder physischen Zugriff auf die Geräte benötigten noch komplizierte Phishing-Mails versenden mussten, reichte das gezielte Durchrechnen der geschwächten mathematischen Muster aus. Sobald ein errechneter Schlüssel im Blockchain-Netzwerk einen Treffer erzielte, konnten die Angreifer die Wallets vollautomatisch und aus der Ferne leerräumen.
Der Schaden geht mittlerweile in die Dutzenden Millionen Dollar und betrifft mehr als tausend einzelne Wallets. Besonders tragisch ist der Umstand, dass es oft erfahrene Investoren traf, die ihre Bitcoins über Jahre hinweg angespart hatten und sich in absoluter Sicherheit wähnten. Viele Opfer verstanden lange Zeit überhaupt nicht, wie der Zugriff erfolgen konnte, da ihre physikalischen Geräte unberührt auf dem Tisch lagen.
Auch Trezor-Kunden geraten ins Visier
Inzwischen zeigt ein neuer Vorfall beim Konkurrenten Trezor, dass Hardware-Wallet-Nutzer noch auf einem ganz anderen Weg ins Visier von Kriminellen geraten können. Gestern, am 13. August informierte Trezor über das soziale Netzwerk X seine Kunden darüber, dass einer seiner Versanddienstleister Opfer eines Datenlecks geworden ist. Dabei wurden bei 11 742 Kunden vollständige Datensätze mit Namen, E-Mail-Adresse, Telefonnummer und Lieferanschrift offengelegt. Bei weiteren 1947 Kunden gelangten Name, Wohnort und E-Mail-Adresse in fremde Hände. Betroffen sind Neukunden in den USA, Großbritannien, Schweden, Kolumbien, Brasilien, Italien und Portugal. Trezors eigene Systeme und Geräte wurden nach Angaben des Unternehmens nicht kompromittiert.
 Gestohlene Kundendaten können für gezielte Phishing-Angriffe genutzt werden. Trezor warnt betroffene Nutzer deshalb vor möglichen Betrugsversuchen.
Wer Name, Telefonnummer, E-Mail-Adresse und Lieferanschrift eines Hardware-Wallet-Käufers kennt, verfügt über Informationen, mit denen sich besonders glaubwürdige Phishing-Angriffe aufsetzen lassen. Betrüger können ihre Opfer persönlich ansprechen, sich als Trezor-Mitarbeiter ausgeben und etwa vor einer angeblichen Sicherheitslücke warnen. Trezor warnt deshalb ausdrücklich vor verstärkten Phishing-Versuchen und arbeitet als Konsequenz an einer anonymen Lieferoption, die in der EU bereits im September und in den USA bis Ende des Jahres verfügbar sein soll.
Zwei Vorfälle, zwei unterschiedliche Risiken
Coldcard und Trezor zeigen damit zwei unterschiedliche Schwachstellen im Sicherheitsmodell von Hardware-Wallets. Im Coldcard-Fall lag das Problem unmittelbar in der Erzeugung der kryptografischen Schlüssel. Beim aktuellen Trezor-Vorfall sind die Wallets technisch weiterhin sicher, doch persönliche Kundendaten können Angreifern den Weg zum Besitzer ebnen.
Das macht deutlich, dass sich die Sicherheit einer Hardware-Wallet nicht allein daran messen lässt, ob der private Schlüssel offline gespeichert wird. Auch Firmware, Lieferketten, Kundendaten und die Kommunikation zwischen Hersteller und Käufer gehören zur Sicherheitsarchitektur. Selbst ein technisch sicheres Gerät schützt nicht, wenn sein Besitzer durch eine überzeugend personalisierte Nachricht dazu gebracht wird, seine Seed Phrase selbst preiszugeben.
Keine Gefahr für die breite Masse der Marktteilnehmer
Der Coldcard-Vorfall löste zunächst die Frage aus, ob auch Geräte anderer großer Hersteller von derselben technischen Schwachstelle betroffen sein könnten. Dafür gibt es bislang keine Hinweise. Der Fehler betrifft die Art und Weise, wie bestimmte Coldcard-Geräte ihre Seed Phrases erzeugten. Ledger, Trezor oder BitBox verwenden andere technische Verfahren und sind von dieser konkreten Schwachstelle nicht betroffen.

Coldcard verließ sich bei der Erzeugung der Schlüssel auf ein einzelnes Programmstück ohne Auffangnetz (Single Point of Failure). Als dieses ausfiel, kollabierte das System. Die Konkurrenz baut ihre Geräte hingegen nach dem Mehr-Augen-Prinzip: Während Coldcard den Zufall per Software berechnete, nutzt Ledger einen physischen Sicherheitschip (Secure Element). Dieser misst das natürliche Stromrauschen der Hardware, um Passwörter zu erzeugen. Der Vorteil: Physik lässt sich nicht durch einen Software-Bug austricksen.
Anbieter wie Trezor oder BitBox gehen sogar noch einen Schritt weiter und kombinieren stets zwei voneinander unabhängige Zufallsquellen. Wenn eine Komponente ausfallen sollte, erzeugt das zweite System immer noch Zufallswerte, die alt unknackbar gelten.
Dennoch hat das Ereignis ein grundsätzliches Umdenken eingeleitet, wie Sicherheit in der Welt der digitalen Vermögensexpertise definiert werden muss. Die absolute Verlässlichkeit von Code erweist sich erneut als eine Illusion, die ständiger Überprüfung bedarf.
Tückische Falle bei der Schadensbegrenzung
Besonders heimtückisch erweist sich die Bereinigung des Problems für die Betroffenen. Ein einfaches Einspielen der korrigierten Software reicht nicht aus, um gefährdete Vermögenswerte nachträglich zu sichern. Wurde eine Seedphrase einmal auf Basis der fehlerhaften Logik generiert, bleibt sie mathematisch angreifbar, selbst wenn das Gerät danach ein Update erhält.
Hersteller Coinkite richtete sich deshalb in einer dringenden Sicherheitswarnung (Security Advisory) an seine Kunden: Nutzer betroffener Geräte werden ausdrücklich aufgefordert, ihre Hardware umgehend auf die neueste Firmware zu aktualisieren, dort eine völlig neue Seedphrase zu generieren und sämtliche Guthaben unverzüglich manuell zu übertragen. Erschwerend kommt hinzu, dass Coinkite aus Datenschutzgründen Kundendaten nach wenigen Monaten löscht. Eine direkte Benachrichtigung aller betroffenen Käufer der letzten Jahre ist dem Unternehmen daher unmöglich, weshalb Coinkite öffentlich an die Fachmedien appelliert, die Warnung und die Migrationsaufrufe so weit wie möglich zu verbreiten.
Wie sich Anleger effektiv schützen können
Die wichtigste Lektion aus diesem Debakel liegt in der konsequenten Risikostreuung. Wer erhebliche Vermögenswerte in Kryptowährungen hält, sollte sich niemals auf eine einzige Hardware-Wallet oder die Software eines einzelnen Herstellers verlassen. Die Aufteilung von Guthaben auf unterschiedliche Geräte verringert das Risiko eines Totalverlusts durch systemische Softwarefehler erheblich.
 Risikostreuung kann auch bei der Krypto-Verwahrung entscheidend sein. Mehrere Sicherheitsmaßnahmen reduzieren die Abhängigkeit von einzelnen Systemen.
Der Trezor-Vorfall zeigt zugleich, dass technische Absicherung allein nicht genügt. Anleger sollten grundsätzlich davon ausgehen, dass persönliche Daten rund um den Kauf einer Hardware-Wallet irgendwann in falsche Hände geraten könnten. Eine Nachricht wird nicht dadurch vertrauenswürdig, dass der Absender den eigenen Namen, die Telefonnummer, die Lieferadresse oder sogar den verwendeten Wallet-Hersteller kennt. Die Seed Phrase gehört deshalb niemals auf eine Website, in eine E-Mail, einen Chat oder ein vermeintliches Online-Sicherheitstool.
Das 25. Wort: Zusatz-Schutz für fortgeschrittene Anleger
Einen wirksamen Zusatzschutz bietet zudem die sogenannte BIP-39 Passphrase, die oft auch als 25. Wort bezeichnet wird. Hierbei verknüpft der Nutzer seine generierte Seedphrase mit einem eigenen, frei gewählten Wort, oft auch als 25. Wort oder Passphrase bezeichnet, das niemals auf dem Gerät gespeichert wird. Selbst wenn Hacker die 24 Wörter durch eine mathematische Schwachstelle erraten, bleibt das Wallet ohne dieses persönliche Geheimnis für sie verschlossen.
Dieses Konzept ist ein etablierter Branchenstandard: Es wurde bereits 2013 im Rahmen des sogenannten BIP-39-Protokolls entwickelt und wird heute von fast allen gängigen Hardware-Wallets unterstützt. Wer bereits ein Gerät von Marktführern wie Ledger, Trezor oder BitBox besitzt, kann die Funktion in den erweiterten Sicherheitseinstellungen der jeweiligen Hersteller-App (wie Ledger Live oder Trezor Suite) einfach aktivieren.
Technisch gesehen entsteht dadurch eine völlig neue, zusätzliche Wallet-Adresse, auf die bestehende Bestände einmalig übertragen werden müssen. Ein wichtiges Detail für Anleger: Die Passphrase muss absolut exakt notiert werden. Geht das eigene Geheimwort verloren, kann selbst der Hersteller die Zugänge niemals wiederherstellen.
Was Anleger aus dem Coldcard-Fall lernen können
Die Welle der Verunsicherung konterten die Marktführer umgehend mit klaren Entwarnungen. Trezor stellte klar: „Eure Mittel sind sicher. Das Problem liegt rein an der benutzerdefinierten Firmware von Coldcard – Trezor nutzt diesen Code nicht.“ Eine Aussage, die angesichts der jüngsten Ereignisse durchaus pikant wirkt. Nur kurze Zeit später muss Trezor nun selbst seine Kunden vor möglichen Angriffen warnen. Auch Ledger betonte, dass man durch zertifizierte Sicherheitschips und 256-Bit-Entropie unbetroffen sei. Dennoch mahnte Binance-Gründer Changpeng Zhao (CZ) zur Wachsamkeit: „Der Fall zeigt, dass absolute Risikofreiheit eine Illusion ist – diversifizieren Sie Ihre Wallets jetzt.“ Coinbase-CEO Brian Armstrong empfahl Anlegern als Reaktion auf die Debatte vor allem den Einsatz streng isolierter Air-Gap-Verfahren und mehrschichtiger Sicherheitskonzepte (Multisig).
Für betroffene Coldcard-Nutzer gilt derweil die dringende Warnung von Hersteller Coinkite: Ein bloßes Firmware-Update schützt fehlerhaft generierte Schlüssel nicht nachträglich. Einmal betroffene Seeds müssen vollständig aufgegeben und die Vermögenswerte manuell auf neu generierte Wallets migriert werden.
Absolute Sicherheit gibt es nie
Der Vorfall führt der Szene damit schmerzhaft vor Augen: Wer sein Geld selbst verwahrt, darf sich nie blind auf die Reputation eines einzelnen Anbieters verlassen, sondern muss seine Sicherheitsarchitektur laufend hinterfragen. Zudem zeigen die aktuellen Geschehnisse, dass Technische Sicherheit in einem bestimmten Bereich keinen Hersteller davor schützt, an anderer Stelle selbst zur Angriffsfläche zu werden.
Leseempfehlung: Von 50 000 bis 1 Million: Das sind die Bitcoin-Prognosen der Wallstreet!
Author
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.