DOT-Schock durch Hyperbridge: Warum Altcoins am Brückenrisiko kranken
Das Wichtigste in Kürze:
- Nicht die Blockchain, sondern die Bridge war das Problem.
- Der finanzielle Schaden war begrenzt, der Vertrauensschaden groß.
- Besonders riskant bleibt das für Altcoins mit starker Bridge-Abhängigkeit.
In den letzten zwei Wochen hat der Kryptomarkt allein durch die beiden prominentesten Fälle Hunderte Millionen Dollar an Hacks verloren. Die markantesten Vorfälle: die Fälschung einer Milliarde DOT-Token bei einem Angriff auf die Hyperbridge (die Polkadot mit Ethereum verbindet) sowie der Verlust von 116 500 rsETH (im Wert von rund 292 Millionen Dollar) bei der Attacke auf das Kelp DAO via LayerZero-Bridge, die das größte DeFi-Protokoll auf Ethereum (Aave) massiv traf und Milliarden an TVL-Abflüssen auslöste.
Was diese Fälle gemeinsam hatten: Jedes Mal kompromittierten die Hacker nicht die Blockchain selbst – Polkadot und Ethereum blieben technisch gesehen unbeschädigt –, sondern Brückenlösungen (Bridges), die als Verbindungen zwischen Blockchains funktionieren und von Cyber-Kriminellen häufig als Schwachpunkte identifiziert werden. Aber warum sind diese Bridges so anfällig für Hacker-Angriffe? Und wofür werden sie überhaupt gebraucht?
Nicht die Chain brach, sondern das Tor nach außen
Polkadot stellte schnell klar, dass native DOT, Parachains und das restliche Ökosystem unberührt blieben. Betroffen war ausschließlich die auf Ethereum ausgegebene Wrapped-Version des Tokens, die über Hyperbridge lief. Das Protokoll pausierte alle Bridging-Vorgänge. Laut Team akzeptierte der Token-Gateway einen gefälschten Proof – der Angreifer erhielt Admin-Rechte und konnte Milliarden DOT prägen.
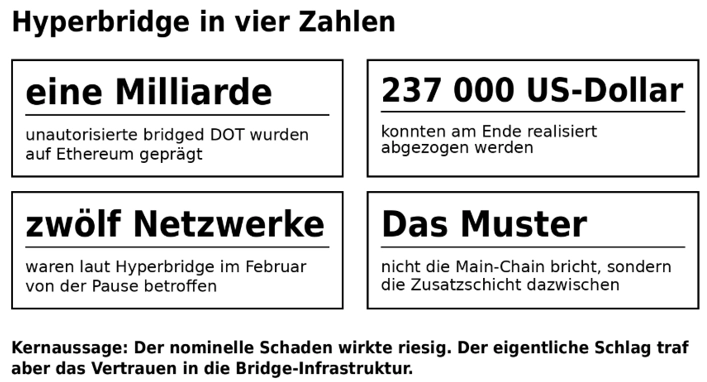 Hyperbridge in Zahlen
Für den Markt bleibt die Trennung zwischen „nur die Bridge“ und „die ganze Chain“ jedoch theoretisch. Die Schlagzeile „eine Milliarde DOT“ bleibt hängen. Genau daraus entsteht der Reputationsschaden. Börsen wie Upbit stoppten Ein- und Auszahlungen. Das ist die eigentliche Gefahr von Bridge-Vorfällen: Sie treffen zuerst die Wahrnehmung eines ganzen Ökosystems, obwohl der Basiskern technisch intakt bleibt.
Warum Bridges überhaupt gebraucht werden – und warum sie so anfällig für Hacks sind
Blockchains können von Haus aus nicht frei miteinander sprechen. Wer Kapital von Ethereum nach Solana, Arbitrum oder Polkadot bewegen will, braucht eine zusätzliche Verbindung. Das klassische „lock and mint“-Modell sperrt einen Token auf Chain A und gibt ihn auf Chain B als Wrapped-Version aus. Andere Varianten nutzen burn-and-mint oder eine separate Nachrichten- und Prüfebene.
Genau diese Zusatzschicht ist der Schwachpunkt – und macht Bridges zum attraktiven Ziel für Hacker. Sie bringen neue Smart Contracts, Verifikationslogik, Admin-Rechte, Orakel oder Validator-Sets ins Spiel. Main-Chains prüfen nur ihre eigene Historie. Bridges müssen dagegen fremde Zustände interpretieren. Das vergrößert die Fehlerfläche enorm. Chainalysis nannte Bridges bereits 2022 ein Top-Sicherheitsrisiko.
Hyperbridge wollte genau dieses Problem mit rein kryptografischen Proofs (statt menschlichen Freigaben) entschärfen. Ausgerechnet die Proof-Prüfung wurde nun zum Einfallstor. Hacker greifen Bridges an, weil hier oft hohe Werte konzentriert sind, die Code-Komplexität hoch ist und ein einziger erfolgreicher Exploit sofort liquide Assets oder gefälschte Tokens freisetzt. Staatliche Akteure wie die Lazarus-Gruppe nutzen genau diese Architektur systematisch – sie ist nicht nur technisch anfällig, sondern auch wirtschaftlich lohnend.
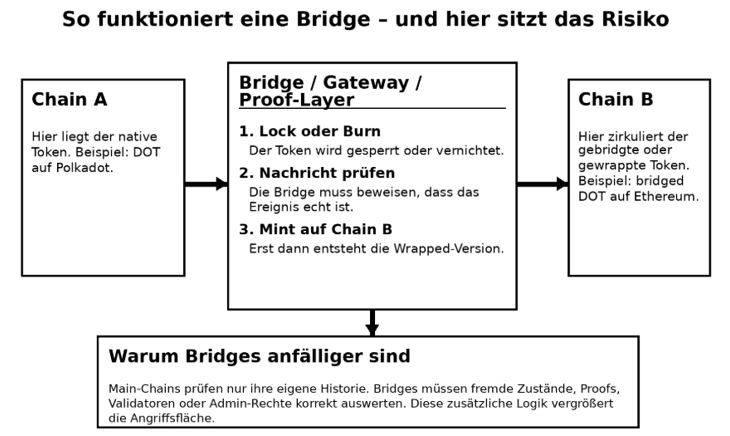 Funktion einer Bridge
Die Vorteile überwiegen trotzdem für viele Nutzer: Ohne Bridges bleibt DeFi fragmentiert. Interoperabilität schafft Liquidität, ermöglicht neue Anwendungsfälle und verbindet sonst isolierte Ökosysteme. Die Alternative wäre ein Silo-Effekt, der Wachstum bremst. Dennoch zeigen die wiederholten Vorfälle: Die Risiken sind real und der Preis für diese Vernetzung hoch – vor allem, wenn die Brücke zum zentralen Schwachpunkt wird.
Wo Brückenrisiko ganze Ökosysteme trifft
Besonders leiden Projekte, die viel fremde Liquidität über wenige Brücken ins Ökosystem ziehen. Solana erlebte das 2022 beim Wormhole-Hack (über 320 Millionen US-Dollar). Ronin (Axie Infinity) verlor 625 Millionen US-Dollar über seine Bridge. Harmony und Fantom spürten ähnliche Schläge durch Horizon bzw. Multichain. Das Muster ist immer gleich: Das Tor bricht, das Narrativ leidet.
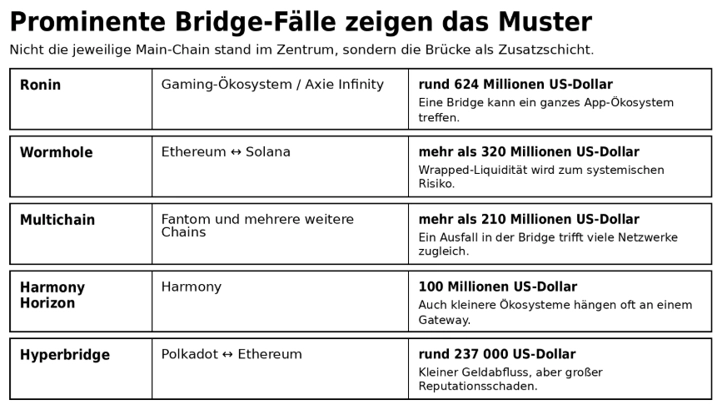 Prominente Bridge-Fälle
Der Hyperbridge-Fall bekommt zusätzliche Schärfe, weil das Protokoll erst im Februar wegen einer technischen Inkompatibilität nach einem Polkadot-Runtime-Upgrade pausieren musste – damals froren fünf Millionen US-Dollar TVL ein. Das zeigt: Bridge-Infrastruktur ist nicht nur code-, sondern auch upgrade- und governance-abhängig.
Der DOT-Schock als Warnsignal – und erste Ansätze zum besseren Schutz
Der Vorfall ist vor allem ein Warnsignal für den gesamten Altcoin-Markt. Wer 2026 in kleinere oder stark fragmentierte Ökosysteme investiert, kauft nicht nur eine Chain – er kauft immer auch deren Zufahrtsstraßen. Und genau dort passieren die Unfälle, die ein ganzes Narrativ in Minuten beschädigen können.
DeFi kann durch dezentralere Bridge-Designs (mehrere unabhängige Validator-Sets oder Zero-Knowledge-Proofs auf höherem Level), strengere Audits, Insurance-Mechanismen und klarere Haftungsregeln robuster werden. Hyperbridge selbst wollte mit Proof-basierten Systemen vorangehen – der Vorfall zeigt jedoch, dass selbst fortschrittliche Ansätze noch Lücken haben.
Leseempfehlung: Aave-Hack: So traf Nordkorea ins Herz von Ethereum
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.