Ledger-Hack: Sind Hardware-Wallets noch sicher?

Author
Wie ein Erdbeben erschütterte der vermeintliche Ledger-Hack vergangene Woche den Krypto-Space. An Hacks und Betrugsmaschen hat man sich hier schon gewöhnt. Wenn Hardware-Wallets betroffen sind, klingeln aber alle Alarmglocken. Schließlich gelten sie weithin als sicherste Möglichkeit, Kryptowährungen aufzubewahren. Was ist da bei Ledger vergangene Woche eigentlich passiert, warum ist das so wichtig für Anleger und Trader – und was ist überhaupt eine Hardware-Wallet?
Warum sind Hardware-Wallets so wichtig?
Ob Bitcoin-Maxi oder Altcoin-Verfechter, das gemeinsame Credo im Kryptomarkt lautet: Not your keys, not your coins! Zu Deutsch also: Verlierst du den Schlüssel zu deiner Wallet, sind auch deine Ersparnisse futsch! Das wurde so einigen theoretischen Krypto-Millionären zum Verhängnis, man denke etwa an verzweifelte Suchaktionen nach verlorenen Festplatten auf Mülldeponien oder an verschollene USB-Sticks, auf denen Zugangsinformationen zu prall gefüllten Wallets schlummern, die mitsamt den digitalen Reichtümern unwiederbringlich verloren sind. Sollte man Kryptowährungen also besser auf den Börsen liegenlassen, um nicht selbst darauf aufpassen zu müssen? Mitnichten!
Dass dezentrale oder auch Hardware-Wallets, also Datenträger zur Speicherung der Zugangsdaten zur eigenen Wallet, bei ernsthaften Investments im Kryptomarkt unverzichtbar sind, zeigen Hacks und Zusammenbrüche namhafter Börsen oder dezentraler Exchanges immer wieder. Um nicht irgendwann vor einem leergeräumten Konto zu stehen – ob nun wegen einer Börsenpleite oder eines Hacker-Angriffs – empfiehlt es sich, eigene Private Keys selbst und fernab zentralisierter Online-Server zu verwahren, wo nicht einmal die findigsten Netzpiraten an sie herankommen. So avancierten Hardware-Wallets in den vergangenen Jahren zum Symbol der Sicherheit im vielerorts obskuren Kryptomarkt. Umso stärker wird das leiderprobte Gemüt des langjährigen Krypto-Investors erschüttert, wenn selbst dieser sicher geglaubte Hafen wankt.
Eklat um Sicherheitslücken bei Ledger
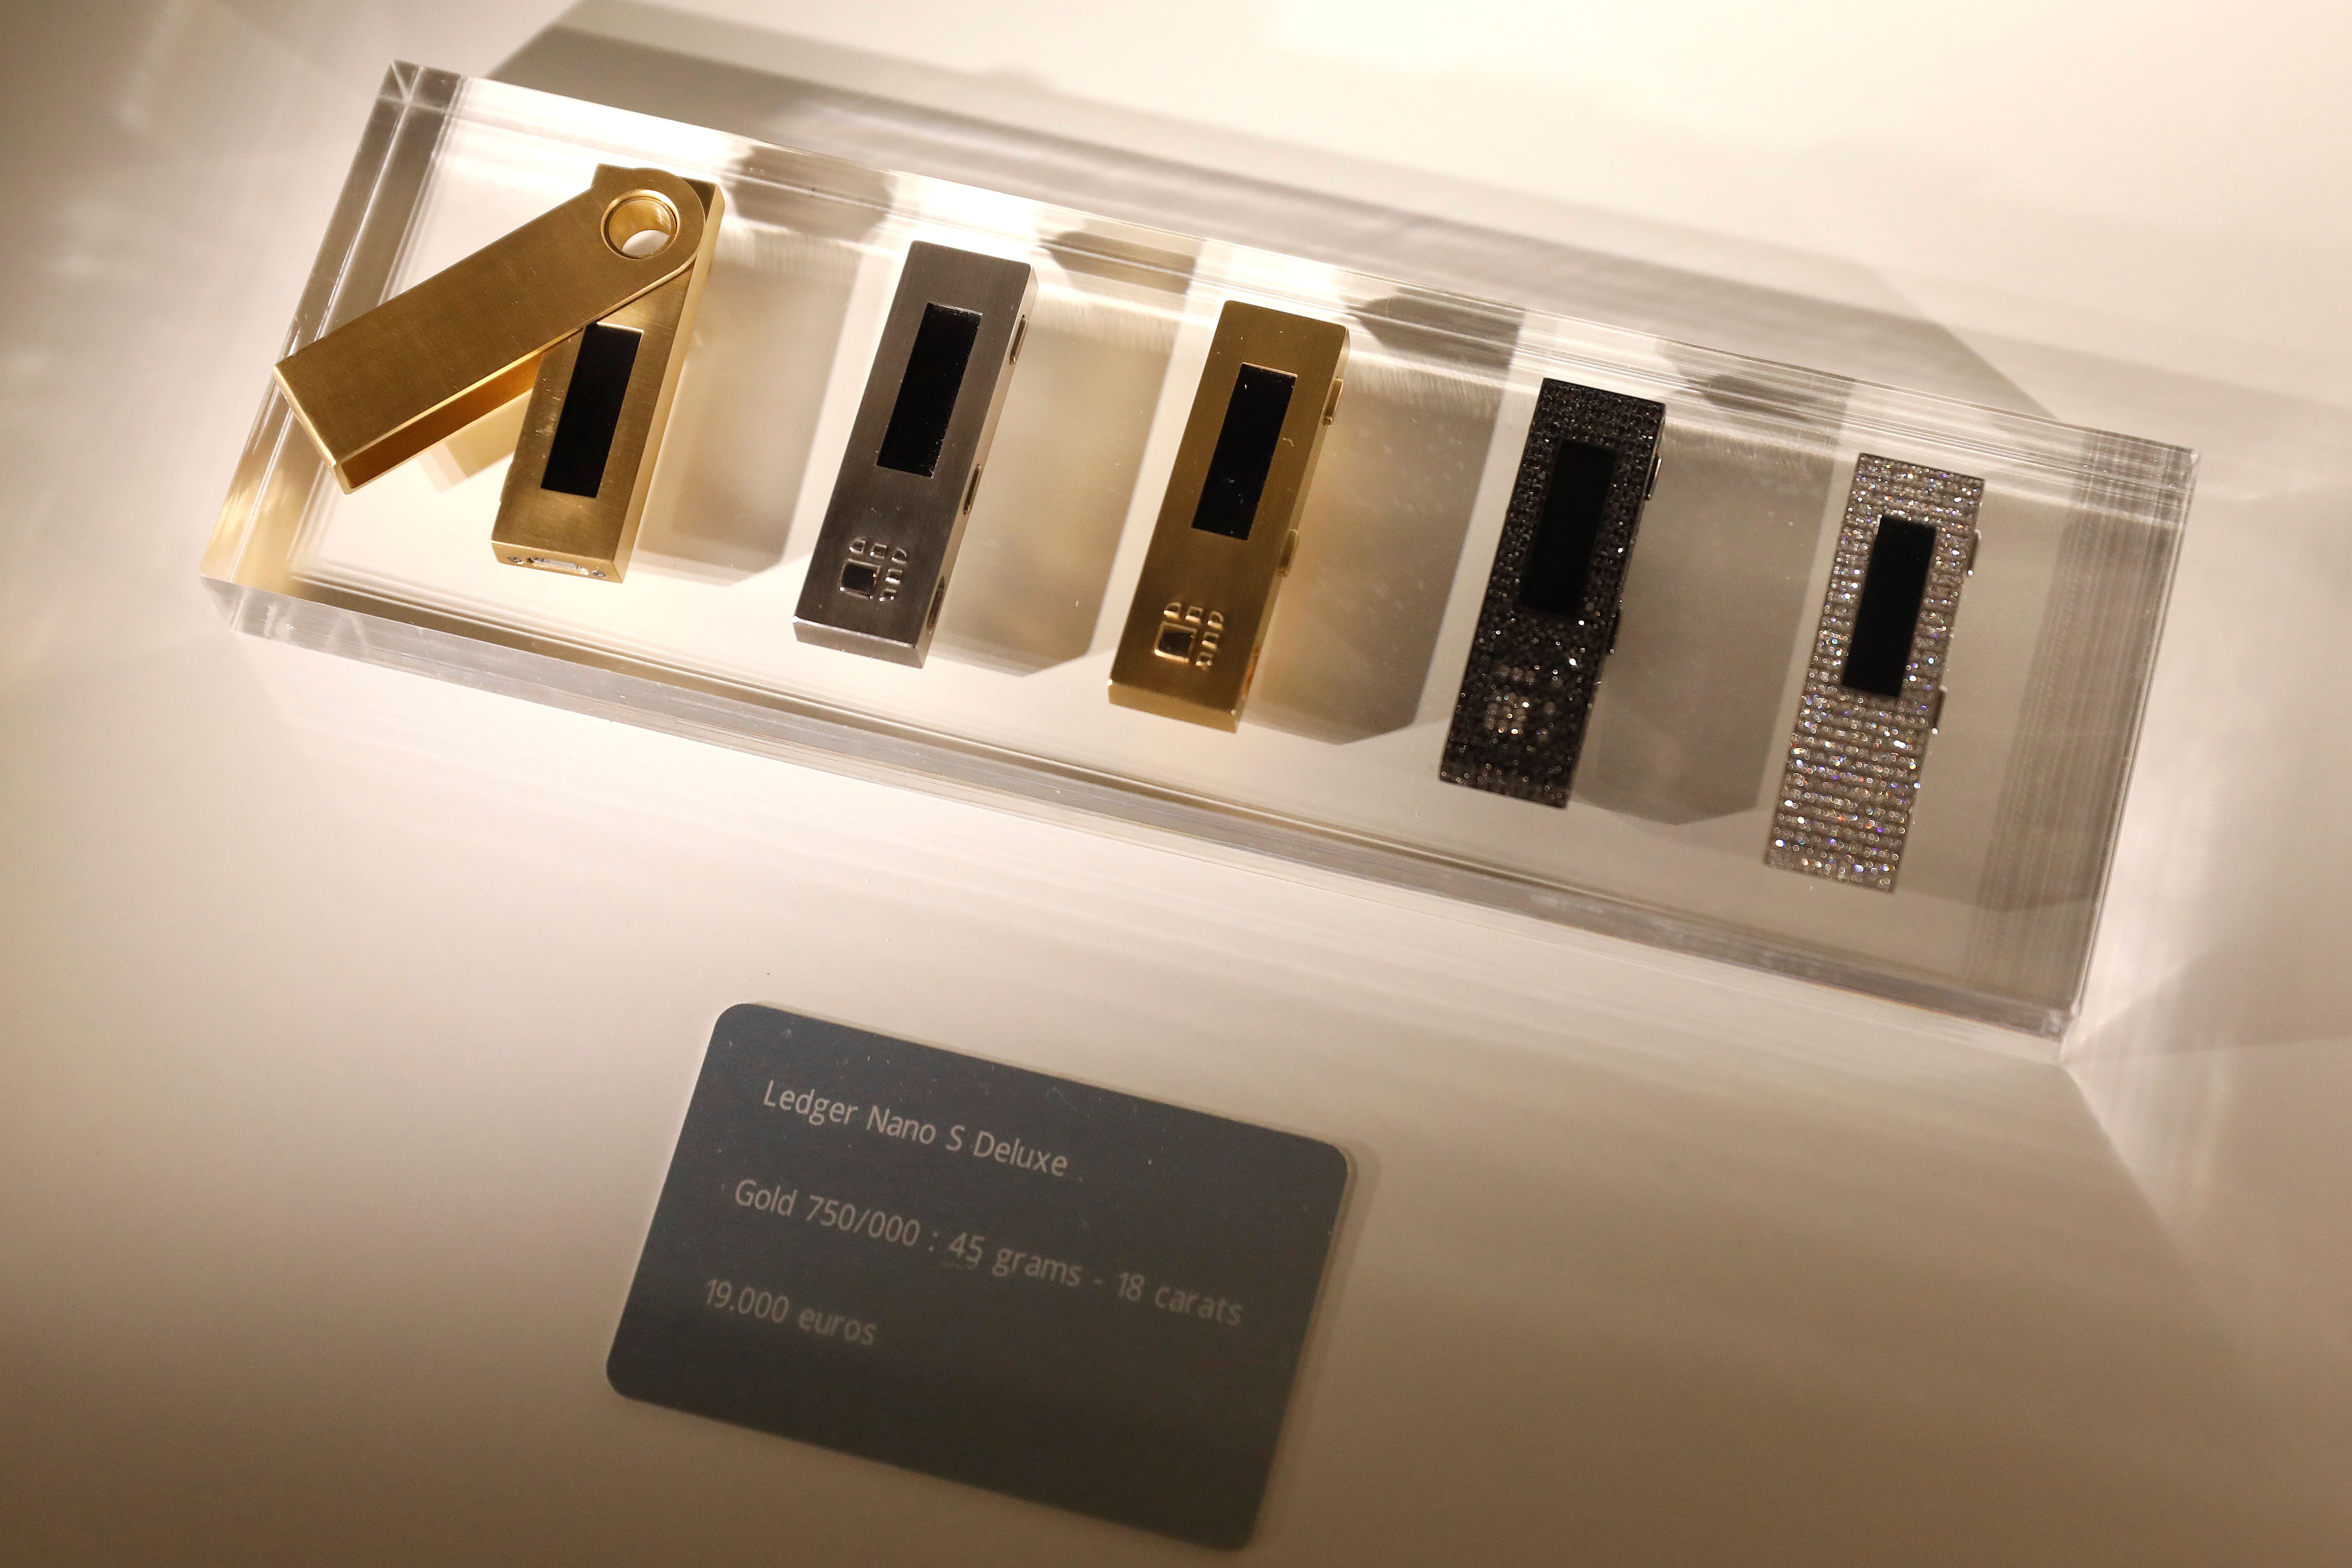
Genau so ein Beben hat vor wenigen Tagen den Kryptomarkt erschüttert – und ausgerechnet der renommierte französische Hardware-Wallet-Hersteller Ledger war dabei das Epizentrum. Mit dem Landsmann Trezor dominiert Ledger das globale Geschäft mit Hardware-Wallets, unterstützt über 1000 Kryptowährungen und verkauft seine Geräte in den unterschiedlichsten Ausführungen. Die Hardware-Wallet selbst ist dabei eigentlich keine richtige Wallet, denn die liegt digital auf der Blockchain. Vielmehr verkaufen Ledger und seine Konkurrenten handliche Geräte, mit denen Transaktionen auf der Blockchain manuell signiert werden müssen, sobald man die damit verbundene Wallet nutzt. Wer das Gerät nicht in Händen hält, kann eine Transaktion also gar nicht erst freigeben – das soll die ganze Sache sicher machen.
Schlecht ist dann natürlich, wenn man unabsichtlich falsche Transaktionen freigibt – und das wissen auch Hacker, die immer neue Strategien entwickeln, um das scheinbar Unmögliche möglich zu machen, nämlich die erfolgreiche Cyber-Attacke auf Hardware-Wallets. Mitte vergangener Woche schien genau das gelungen zu sein: Knapp eine halbe Million Dollar wurde von Ledger-Wallets entwendet, der Aufschrei auf Social Media war groß. Kurze Zeit herrschte Unsicherheit darüber, ob Krypto-Bestände auf Ledger-Wallets noch sicher seien, langjährige Nutzer bangten um ihr Erspartes.
Widerspricht Ledger sich selbst?
Schon im Sommer hatte Ledger mit der Ankündigung für Aufsehen gesorgt, dass ein Service zur zentralen Speicherung der Hardware-Wallet-Schlüssel implementiert und damit eine Wiederherstellung bei Verlust ermöglicht werden solle. Dadurch werde die Zugangsschwelle zum Kryptomarkt für weniger technikaffine Nutzer abgebaut und die Erfordernisse an Selbstverantwortung bei der Verwahrung der eigenen Keys verringert. Das allerdings stieß der Community sauer auf, schließlich untergrub Ledger mit diesem Versuch, den Kryptomarkt anfängerfreundlicher zu gestalten, die eigentliche Funktion seines Produkts – nämlich die dezentrale und damit diebstahlsichere Speicherung der Wallet-Information ihrer Kunden. Ledger verteidigte das Projekt als unverzichtbaren Schritt in Richtung breiter Akzeptanz und Adaption von Kryptodiensten. Der Vorwurf des leichtfertigen Umgangs mit den Kundendaten blieb aber haften. Sollte diese Sorglosigkeit Ledger nun zum Verhängnis geworden sein?
Das sei nicht der Fall, betonte Pascal Gauthier, Vorsitzender und Geschäftsführender von Ledger, in einem Statement einige Stunden nachdem die Sicherheitslücke am Mittwoch erfolgreich behoben worden war. Es habe sich nicht um ein Versagen an der Hardware-Wallet selbst, sondern an der Verbindung zu einer Schnittstelle im Internet gehandelt, die dem Ledger-Gerät Zugang zur Blockchain gewährt. Der Vorfall habe fünf Stunden angedauert, man gehe aber davon aus, dass nur über ein Zeitfenster von zwei Stunden hinweg Kryptobestände gestohlen wurden, es handle sich um einen „unglücklichen, aber isolierten Vorfall“. Das Problem sei das sogenannte Ledger Connect Kit gewesen, also ein Protokoll, das die Interaktion mit sogenannten DApps, also dezentralen Blockchain-Anwendungen regelt, die über entsprechende Schnittstellen, auch Web3-Connector genannt, erreichbar sind.
Ehemaliger Mitarbeiter für Datenleck verantwortlich
Im Vorfeld fand ein Phishing-Angriff auf einen ehemaligen Mitarbeiter statt, was den Hackern laut Gauthier ermöglicht habe, Transaktionen an dieser Schnittstelle zu manipulieren. Betroffen waren laut ersten Medienberichten Zapper, SushiSwap, Phantom, Balancer und Revoke.cash, der finanzielle Schaden des Angriffs könnte noch höher liegen als vorläufig festgestellt. Durch den Zugang zu sensiblen Transkationsmechanismen von Ledger gelang es den Hackern, Kryptowerte an der kompromittierten Schnittstelle abzufangen und in eigene Wallets umzuleiten. Am Donnerstag gegen 16.00 Uhr war der Spuk laut Ledger vorbei, die Firma sprach gleichzeitig aber die Warnung aus, in den nächsten 24 Stunden keine derartigen DApp-Dienste zu verwenden, die unmittelbar mit dem Ledger Connect Kit interagieren. Ein Teil der Hacker-Beute im USDT-Stablecoin wurde von Tether bereits eingefroren, der Rest bleibt vorerst verschwunden.
In seinem Statement akzentuierte Ledger-CEO Pascal Gauthier hinterher, der Vorfall sei „eine Erinnerung daran, dass wir die Sicherheitsstandards bei DApps gemeinsam weiter anheben müssen“. Ledger selbst habe sich mit staatlichen Institutionen der Exekutive kurzgeschlossen, um die Ermittlungen zu unterstützen und die Täter dingfest zu machen. Man werde „betroffene Nutzer dabei unterstützen, die verlorenen Bestände zu finden, zurückzuholen und gemeinsam mit der Justiz die verantwortlichen Angreifer zu identifizieren“. Er bedaure die „am heutigen Tag publik gewordenen Vorfälle zutiefst“, die Situation sei aber wieder unter Kontrolle und die Gefahr abgewendet – „die entstandene Panik in der Community und dem ganzen Ökosystem“ wiederum finde er „verständlich“.
Manipulierte Transaktionen rechtzeitig erkennen
Wer im Zeitraum des Hacks mit seiner Ledger-Wallet nicht an dezentralen Anwendungen partizipiert hat, soll demnach sicher sein. Weder die physischen Geräte noch die Ledger Live-App, quasi das hauseigene Betriebssystem, sollen betroffen sein, weshalb auf den Hardware-Wallets gehaltene Krypto-Bestände nicht in Gefahr seien. An alle Nutzer erging seitens der Firma Ledger die Aufforderung, Wallet-Adressen und Transaktionsdetails auf der Anzeige des Ledger-Geräts künftig noch sorgfältiger mit jenen am Computer-Bildschirm abzugleichen, um versehentlich oder vorsätzlich manipulierte Transaktionen zu verhindern. Am Abend schrieb Pascal Gauthier auf X, vormals Twitter: „Mein persönliches Versprechen: Ledger wird so viele interne und externe Ressourcen wie möglich aufwenden, um den Betroffenen dabei zu helfen, ihren Besitz wiederzuerlangen“. Das dürfte angesichts des zwischenzeitlichen Reputationsschadens auch bitter nötig sein.
Author
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.