Größter Hack der Krypto-Geschichte: Nordkorea stiehlt Milliarden von Bybit

Author
„Bybits Multisignatur-Wallet für Ethereum hat vor einer Stunde einen Transfer abgewickelt. Es sieht so aus, als wäre diese Transaktion manipuliert gewesen“ – mit diesem Tweet trat Ben Zhou, der Geschäftsführer der weltweit zweitgrößten Kryptbörse Bybit, am Freitag ein Marktbeben los. Kurz zuvor hatten nordkoreanische Hacker des berüchtigten Lazarus-Kollektivs mehr als 400 000 Ethereum im Wert von rund 1.4 Milliarden US-Dollar aus Bybits Haupt-Wallet entwendet – der nach Dollar-Wert größte Hack der Krypto-Geschichte. Rund 70 Prozent von Bybits ETH-Reserven waren auf einen Schlag verschwunden, der Großteil davon Kundengelder. Auf X bemühte sich der Bybit-CEO noch, die Lage zu beruhigen und schrieb an seine Community: „Ihr könnt euch sicher sein, dass alle anderen Wallets sicher sind. Alle Abhebungen funktionieren weiterhin!“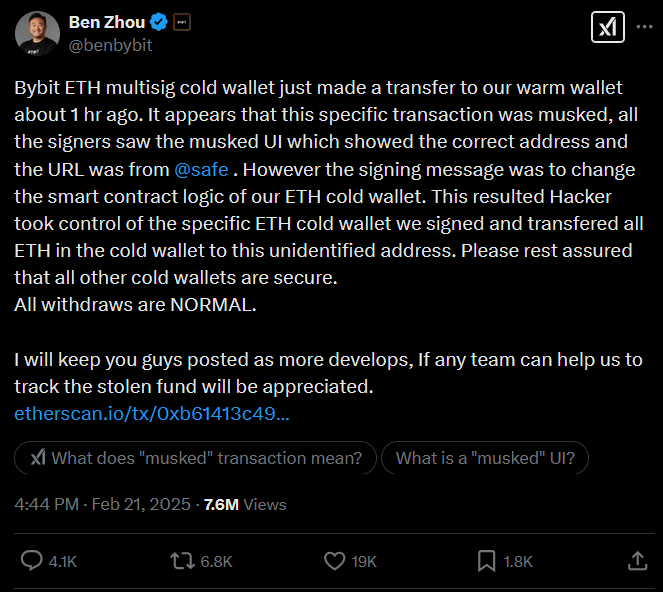 Um kurz vor 17.00 Uhr deutscher Zeit gab Ben Zhou am Freitag den Hack der Kryptobörse Bybit bekannt. Die Panik im Markt legte sich rasch.
Da hatte sich die Panik schon Bahn gebrochen. Innerhalb weniger Minuten zogen zehntausende Kunden ihre Gelder von der Plattform ab – zu sehr erinnerte Ben Zhous Statement im ersten Moment an die Beteuerungen von Sam Bankman-Fried, der kurz vor dem FTX-Crash im Winter 2022 ähnliche Zusagen gemacht hatte. Für zusätzliche Beunruhigung sorgte, dass die Börse für eine halbe Stunde jegliche Abhebungen aussetzte. Wie Bybit später bekanntgab, verzeichnete man in den Stunden danach „die größte Zahl an Auszahlungen jemals in so kurzer Zeit“, insgesamt waren es über Nacht rund 350 000. Als bekannt wurde, wer hinter der Tat steckte, ging es in der Krypto-Community hoch her: Kritik an Bybit mischte sich mit Sorgen um mögliche Massen-Abverkäufe der gestohlenen ETH-Bestände. Sogar eine Zurücksetzung der Ethereum-Blockchain wurde gefordert.
Wie kamen die Hacker an Bybits Ethereum?
Die Lazarus Group setzte auf eine Methode, die Experten als Social Engineering bezeichnen: Sie manipulierten die Benutzeroberfläche, die Bybits Mitarbeiter für Transaktionen nutzten. Diese sah harmlos aus, verbarg jedoch eine Änderung des sogenannten Smart Contracts – eines digitalen Regelwerks, das automatisch Transaktionen ausführt. „Die Signaturgeber sahen eine getarnte Oberfläche, die korrekt wirkte“, erklärte Zhou in einem Livestream. So genehmigten sie unwissentlich den Zugriff der Hacker auf die Cold Wallet. Für Laien: Es war, als hätten die Täter einen Bankschalter überlistet, indem sie eine gefälschte Anweisung als echt aussehen ließen. Binnen Minuten waren sämtliche Ethereum-Bestände der Haupt-Wallet weg.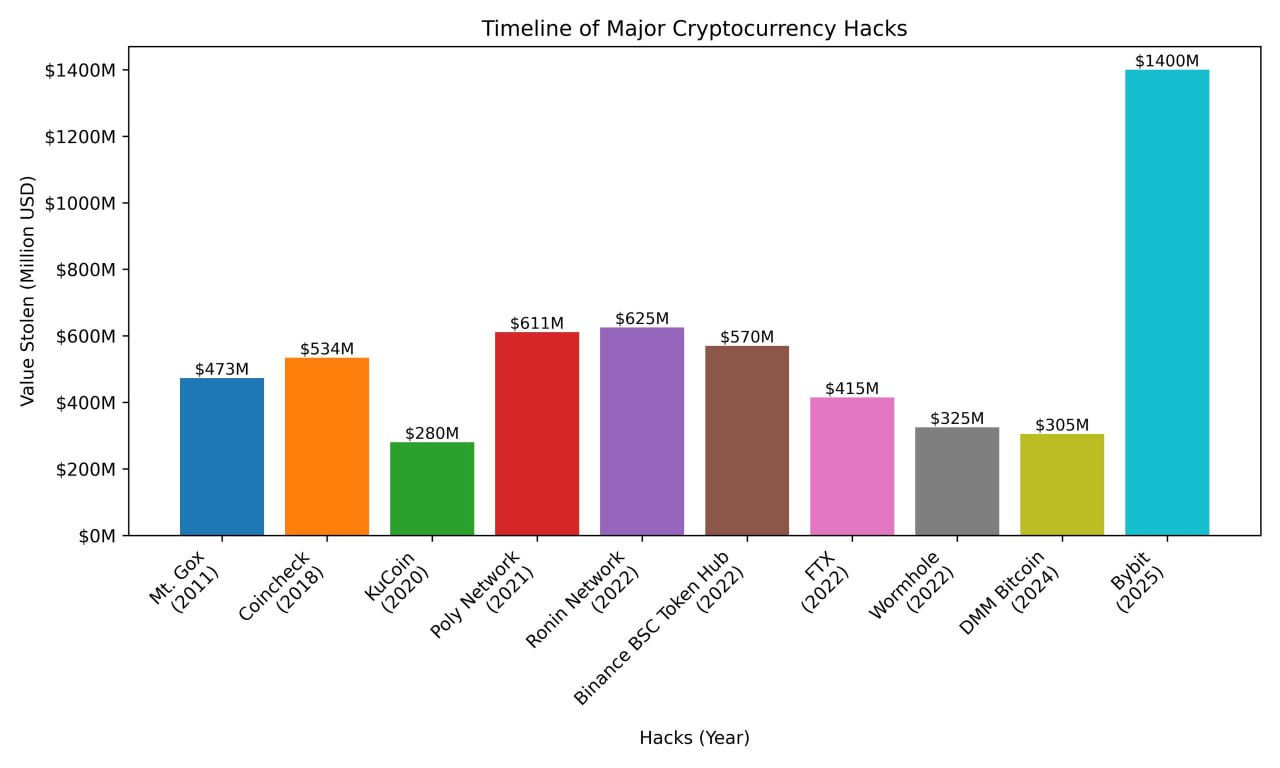 Nach US-Dollar-Gesamtwert zum Zeitpunkt des Verlusts war die Bybit-Attacke der größte Hack der Kryptogeschichte.
Um an Bybits Reserven zu kommen, mussten die Hacker also weder die Blockchain noch die Wallet selbst hacken. Vielmehr gelang es ihnen, die sichtbare Nutzeroberfläche der verantwortlichen Bybit-Mitarbeiter so zu verändern, dass sie der Transaktion freiwillig zustimmten. Dazu muss man wissen, dass große Transaktionen zwischen verschiedenen Wallets einer Börse nicht ungewöhnlich sind. Die gestohlenen ETH befanden sich zuvor auf einer sogenannten Cold-Wallet, also einer Offline-Wallet, die für Hacker ohne physischen Zugang nicht erreichbar ist. Das Lazarus-Kollektiv gaukelte dem Bybit-Sicherheitspersonal dann vor, dass die gesamten Wallet-Bestände an ein anderes internes Konto versendet werden sollten, um sie regelkonform an Kunden auszuzahlen.
Dabei aber wurde die Zieladresse manipuliert, sodass die Transaktion nicht auf das Bybit-Konto, sondern die Wallet der Hacker erfolgte. Bybit schlug sofort Alarm, konnte die Transaktion aber natürlich nicht mehr rückgängig machen. Mithilfe von Onchain-Analyseplattformen wie Arkham wurde die Adresse der Hacker aber auf eine Schwarze Liste gesetzt, um Auszahlungen auf anderen Kryptobörsen zu verhindern. Die Suche nach den Tätern dauerte nicht lange: Innerhalb weniger Stunden gelang es Blockchain-Analysten, die Lazarus-Gruppe als Übeltäter zu entlarven. Die Rückverfolgung von Testtransaktionen und Wallet-Bewegungen führte zum bekannten Hacker-Kollektiv, das Ende Januar bereits 85 Millionen Dollar von der kleineren Börse Phemex erbeutet hatte.
Sony, Axie, Bybit: Wie Lazarus Nordkoreas Militär finanziert
Die Lazarus-Gruppe agiert im Auftrag des nordkoreanischen Militärs und gilt als eine der gefährlichsten Cyberbanden der Welt. Im Kryptomarkt machte sich Lazarus in den letzten Jahren mit großen Raubzügen einen Namen und erbeutete dabei Finanzmittel für Pjöngjangs Militärmaschinerie. Experten schätzen, dass sie Milliarden aus Krypto-Diebstählen in Waffensysteme wie Raketen umleiten. Seit 2010 aktiv, umgehen sie internationale Sanktionen, indem sie die Sicherheitslücken der oft unzulänglich regulierten Kryptowelt ausnutzen. Der Bybit-Hack reiht sich in eine lange Liste ein: 2022 stahl Lazarus 625 Millionen Dollar vom Ronin Network, dem Gaming-Protokoll hinter Axie Infinitiy, und 2023 weitere 100 Millionen von der Blockchain-Brücke Harmony Horizon. Schnell wurde die Lazarus-Gruppe als Täter identifiziert. Das Hacker-Kollektiv soll im Auftrag des nordkoreanischen Militärs agieren.
Die Lazarus-Group ist aber weit über die Grenzen des Kryptomarktes aktiv: Bereits 2014 attackierte sie Sony Pictures Entertainment mit einem verheerenden Cyberangriff, bei dem sensible Unternehmens- und persönliche Daten gestohlen und veröffentlicht wurden. Angeblich handelte es sich dabei um eine Reaktion auf den Film The Interview, eine Action-Satire von 2014, in der es um einen Giftanschlag auf den nordkoreanischen Machthaber Kim Jong Un geht. 2016 stahl die Gruppe rund 100 Millionen Dollar aus der Zentralbank von Bangladesch, indem sie über das SWIFT-Banking-System gefälschte Überweisungen initiierte. Ursprünglich war der Hack auf rund eine Milliarde Dollar ausgelegt, Verantwortliche bemerkten den Betrug aber nach fünf von fünfunddreißig manipulierten Transaktionen, der Schaden konnte begrenzt werden.
Mitglieder des Lazarus-Kollektivs sind kaum bekannt. Als mehr oder weniger gesichert gilt hingegen, dass die weltweit von der Gruppe erbeuteten Geldbestände unmittelbar in die Entwicklung militärischer Anlagen und Waffen in Nordkorea fließen. Entsprechend kontrovers wurde der Umgang mit den identifizierten Wallets in Krypto-Kreisen diskutiert. Prominente Blockchain-Gesichter wie Arthur Hayes forderten sogar eine Zurücksetzung der Ethereum-Blockchain, um die Transaktion rückgängig zu machen. Dadurch würden Blockchain-Operationen bis zum Zeitpunkt des Hacks zurückgesetzt, um den Hackern die ETH-Bestände zu entziehen.
Bybit muss Kredite aufnehmen – und gibt Entwarnung
Was sich im ersten Moment wie eine plausible Lösung anhörte, entpuppte sich aber rasch als weder praktikabel noch wünschenswert. Bereits am gestrigen Sonntag stellten hochrangige Ethereum-Entwickler klar, dass eine Zurücksetzung der Blockchain „technisch nicht umsetzbar“ sei, weil eine solche Maßnahme „massiven Schaden“ an Protokollen der Blockchain verursachen würde. Ein Novum wäre eine Zurücksetzung indes nicht gewesen: Schon 2016 und 2017 verständigten sich die ETH-Entwickler auf derartige Maßnahmen, um einen großen Hack an einem Smart Contract (2016) respektive einen folgenschweren Transaktionsfehler rückgängig zu machen, bei dem rund eine halbe Million ETH vernichtet wurde.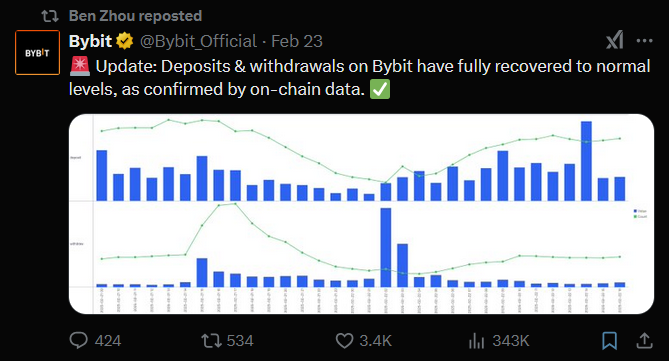 Am Sonntag vermeldete Bybit, dass der Ansturm von Abhebungen überstanden sei. Ben Zhou dankte anderen Börsen für die Unterstützung.
Beide Vorfälle spalteten die ETH-Community, weil sie Ethereums Autonomie infrage stellten: Sobald eine Blockchain willkürlich zurückgesetzt und Transaktionen revidiert werden können, ist das Prinzip der Dezentralität und Zensurfreiheit verletzt – selbst, wenn es um ein hehres Unterfangen wie die Sanktionierung nordkoreanischer Hacker geht, die mit ihren erbeuteten ETH-Beständen das Militär einer Diktatur finanzieren. Auch deshalb kam von den verantwortlichen Blockchain-Entwicklern rasch eine Absage auf die Forderungen einer Rückabwicklung aller Blockchain-Transaktionen bis zum Zeitpunkt des Hacks. Dennoch dürfte es für die Hacker schwierig werden, die gestohlenen Ethereum zu verkaufen, denn sämtliche ihrer Wallets wurden von Börsen bereits gesperrt. Bybit selbst nahm kurz nach dem Hack Kredite auf, um die gestohlenen ETH auszahlen zu können und bestätigte am Montag, dass man sämtliche fehlenden Bestände wieder aufgekauft habe.
Author
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.