IBM warnt, Cramer verkauft: Der Quanten-Countdown für Bitcoin

Author
Das Wichtigste in Kürze
- Google hat die theoretisch nötige Quantenhardware deutlich niedriger angesetzt.
- Einen Quantencomputer, der Bitcoin heute knacken kann, gibt es nicht.
- Bitcoin-Entwickler und große Institutionen bereiten Gegenmaßnahmen vor.
Jim Cramer zieht die Reißleine: Der für seine fragwürdigen Investment-Ratschläge bekannte Moderator und Ex-Hedgefonds-Manager will seine Bitcoin verkaufen. Zuvor hatte IBM-Chef Arvind Krishna vor einer möglichen Quanten-Gefahr in drei bis vier Jahren gewarnt hatte. Vor einigen Wochen hatte Google hat die Debatte bereits angeheizt: Ein neuer Forschungsbericht senkt die Schwelle für einen Angriff auf Bitcoins Kryptografie um etwa das 20-Fache. Wie groß ist die Gefahr tatsächlich? Und was haben IBMs neue Supercomputer damit zu tun?
IBM warnt – und Jim Cramer verkauft
Im CNBC-Interview am 30. Juli fragte Cramer den IBM-Chef, wann Quantencomputer die Verschlüsselung hinter seinen Krypto-Beständen gefährden könnten. Arvind Krishna antwortete, in drei oder vier Jahren würde er „rather paranoid“ werden – also sehr nervös. Wenige Tage später erklärte Cramer laut TheStreet, er werde seine Bitcoin verkaufen.
Krishnas Aussage ist keine garantierte Frist und auch keine wissenschaftliche Konsensprognose. Sie macht aber einen Unterschied sichtbar, den viele Schlagzeilen verschlucken: Ein Quantencomputer im Labor ist nicht automatisch ein Quantencomputer, der Bitcoin-Schlüssel berechnen kann.
Heutige Quantenmaschinen können bestimmte Aufgaben vorführen, sind dabei aber noch sehr störanfällig. Vereinfacht gesagt: Sie können rechnen, machen aber auf dem Weg zu viele Fehler. Um einen Bitcoin-Schlüssel anzugreifen, müsste ein Rechner über einen längeren Zeitraum sehr viele Rechenschritte korrekt ausführen. Dafür braucht es nicht nur mehr Qubits, sondern vor allem Qubits, die sich gegenseitig so gut kontrollieren, dass Fehler laufend erkannt und korrigiert werden. Eine solche Maschine gibt es heute nicht.
Googles Warnung: Ist Bitcoin angreifbar?
Am 31. März veröffentlichte Google Quantum AI eine neue Ressourcenrechnung für einen möglichen Angriff auf die elliptische Kurvenkryptografie. Auf ihr beruhen auch Bitcoins digitale Signaturen. Das Ergebnis: Unter bestimmten technischen Annahmen könnte ein künftiger, ausreichend stabiler Quantencomputer das zugrunde liegende mathematische Problem mit weniger als 500 000 physischen Qubits in wenigen Minuten lösen. Das ist laut Google etwa 20-mal weniger Hardware als in einer früheren Schätzung.
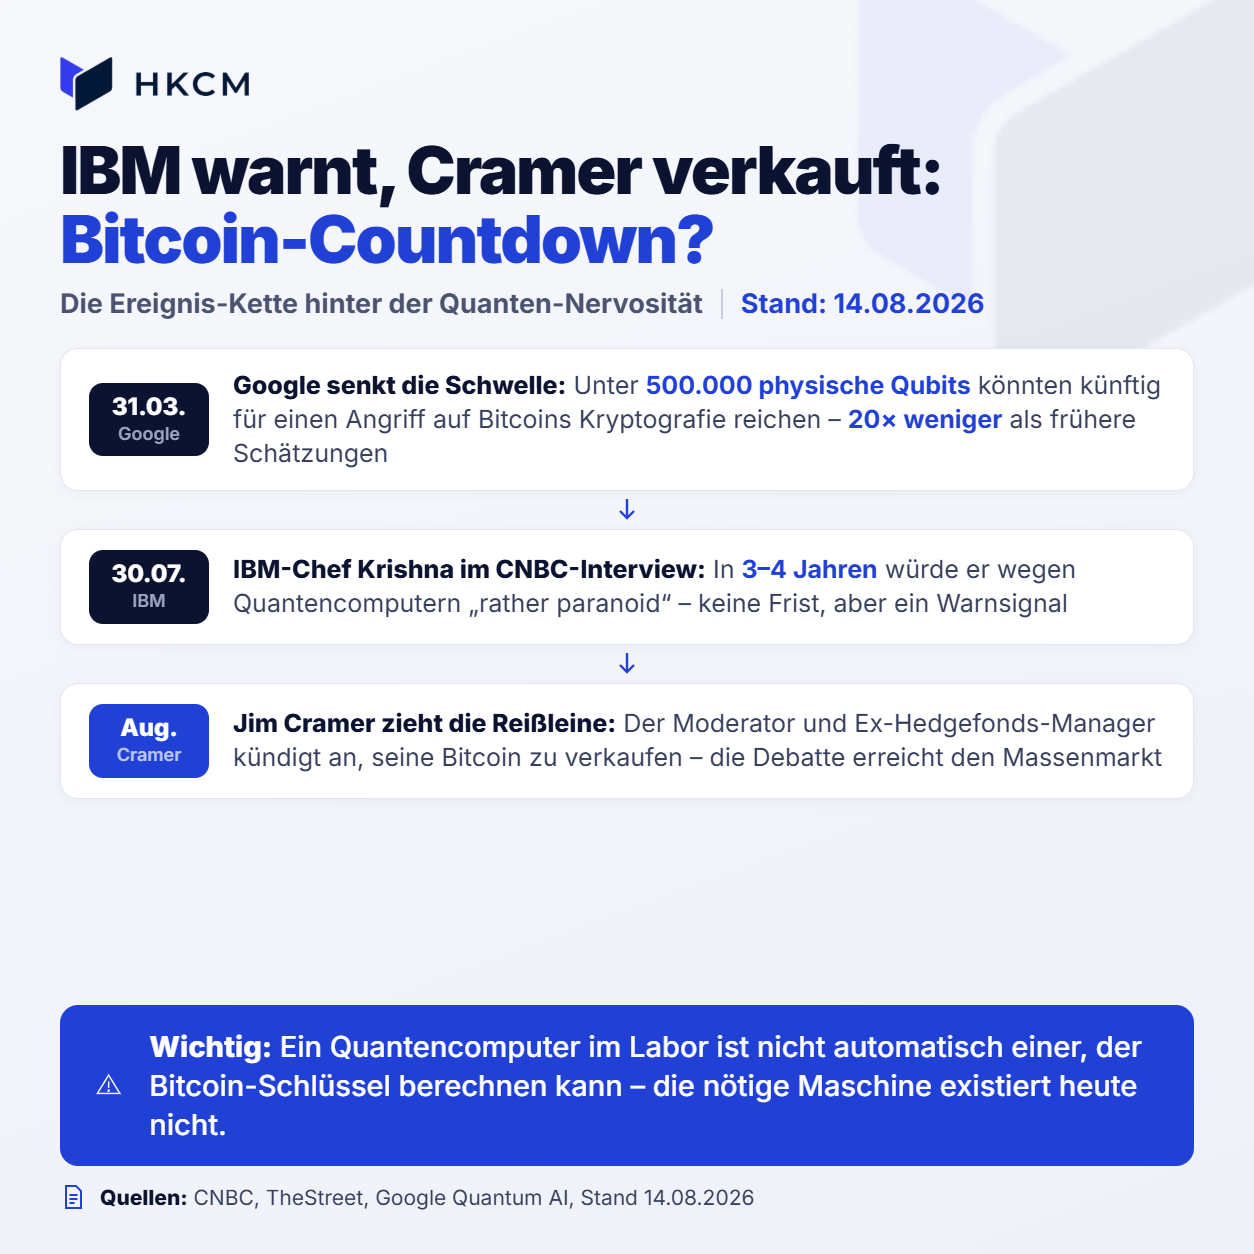
Diese Zahl ist der Kern der aktuellen Nervosität. Sie bedeutet aber nicht, dass Google eine Maschine mit 50 000 einsatzfähigen Qubits gebaut hat. Google beschreibt eine Bauplanung für eine mögliche Zukunftsmaschine: Sie setzt voraus, dass die Hardware zuverlässig genug wird und dass die Fehlerkorrektur im gigantischen Maßstab funktioniert. Beides ist noch nicht erreicht.
Die Bedrohung beruht damit auf zwei Annahmen zugleich: Erstens müssen Quantenhardware und Fehlerkorrektur viel schneller vorankommen als bisher. Zweitens müsste Bitcoin untätig bleiben und seine alten Signaturen nicht rechtzeitig ersetzen. Genau deshalb beschäftigt sich die Branche jetzt mit Lösungen.
Warum BlackRock, Coinbase und Strategy jetzt groß in Bitcoins Sicherheit investieren
Am 23. Juli gründeten Anchorage Digital, ARK Invest, BlackRock, Block, Blockstream, Coinbase, Fidelity Digital Assets, Galaxy und Strategy das Bitcoin Security Consortium. Die Mitglieder sagten zusammen 15 Millionen US-Dollar über drei Jahre zu. Das Geld soll Entwickler und Forscher unterstützen, die an der langfristigen Sicherheit von Bitcoin arbeiten – ausdrücklich auch an der Vorbereitung auf mögliche Quantencomputer.
Das Konsortium kann Bitcoin nicht einfach umprogrammieren. Bitcoin hat keinen Vorstand, der eine neue Sicherheitsfunktion beschließt. Die Gruppe finanziert Forschung und Entwicklung; entscheiden muss am Ende die offene Bitcoin-Community aus Entwicklern, Wallet-Anbietern, Börsen, Minern, Node-Betreibern und Nutzern. Sie müssen neue Regeln freiwillig in ihre Software übernehmen. Gerade weil dieser Prozess langsam und kontrovers sein kann, beginnen die Beteiligten Jahre vor einer möglichen echten Bedrohung.
Die 15 Millionen Dollar sind daher kein Alarmsignal für einen bevorstehenden Angriff. Sie sind eine Versicherung gegen den schwierigsten Teil des Problems: die Koordination eines weltweiten, dezentralen Netzwerks, bevor Zeitdruck entsteht.
Was wäre für Bitcoin-Besitzer überhaupt gefährlich?
Um das Risiko zu verstehen, hilft ein einfacher Vergleich. Zu jeder Bitcoin gehört ein Paar aus zwei Informationen: ein öffentlicher Schlüssel und ein privater Schlüssel. Der öffentliche Schlüssel ist der offen sichtbare technische Teil einer Wallet-Kennung; aus ihm wird häufig die Bitcoin-Adresse abgeleitet. Der private Schlüssel bleibt geheim. Er ist der digitale Eigentumsnachweis, mit dem eine Zahlung freigegeben wird.
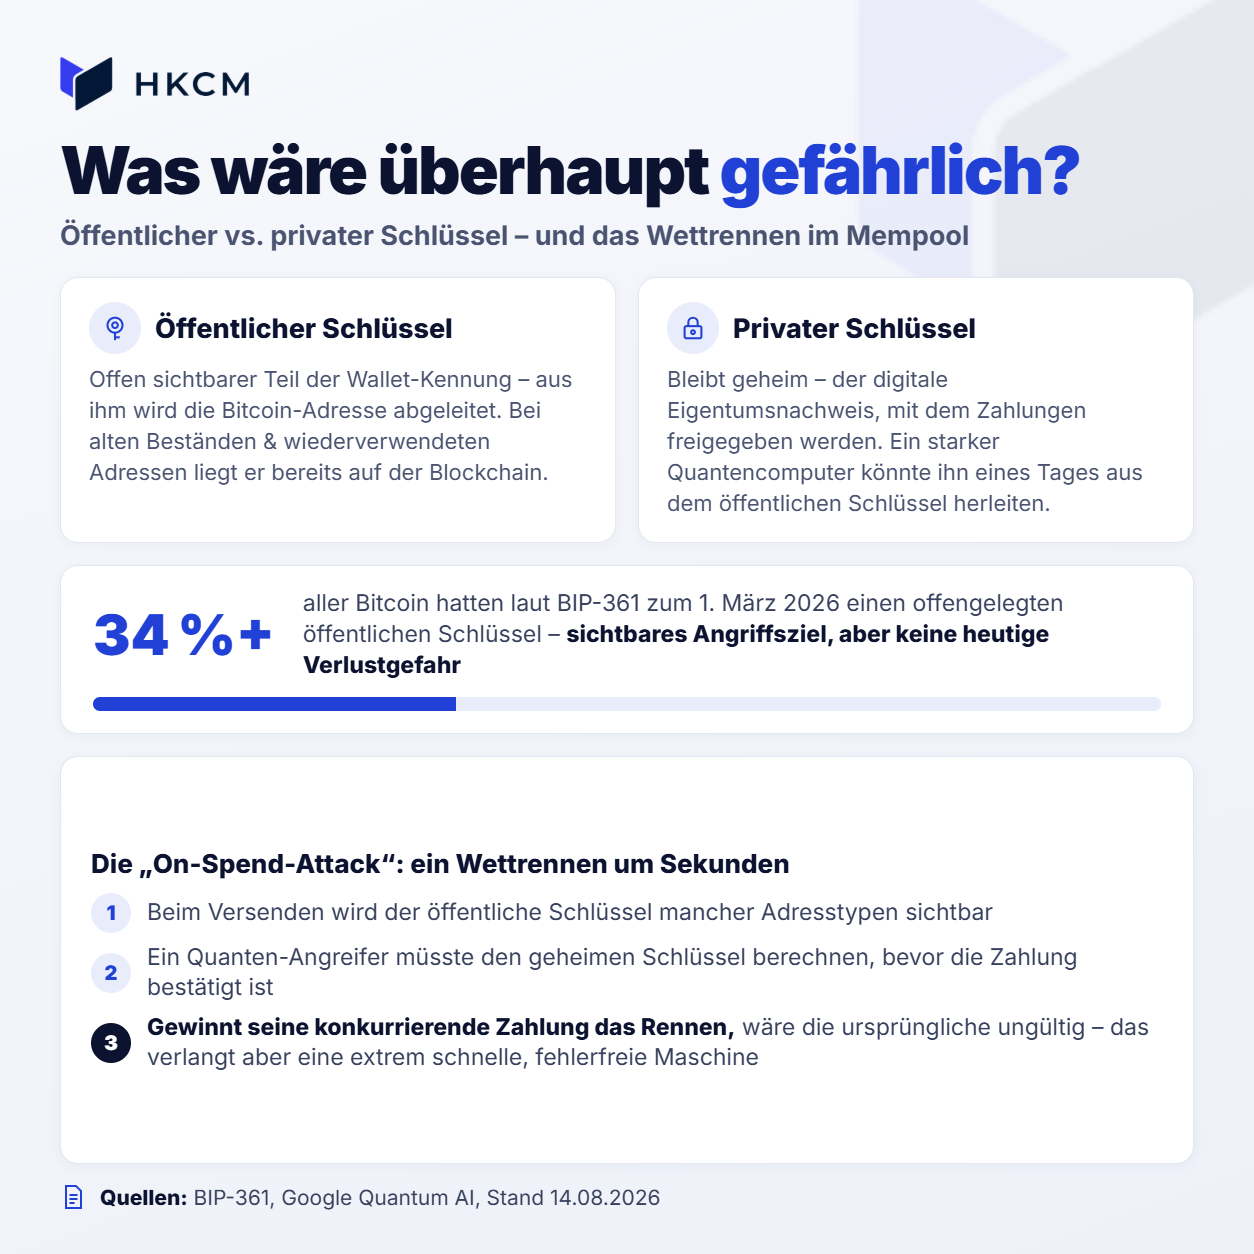
Mit heutigen Computern kann niemand aus dem öffentlichen Schlüssel den privaten Schlüssel zurückrechnen. Ein ausreichend leistungsfähiger Quantencomputer könnte das eines Tages schaffen. Er würde dann nicht die Blockchain „hacken“, sondern den offenen Teil einer Wallet-Identität nutzen, um deren geheimen Schlüssel mathematisch herzuleiten. Mit diesem Schlüssel könnte ein Angreifer eine eigene, scheinbar gültige Zahlung signieren.
Die entscheidende Frage lautet deshalb nicht, ob jemand Bitcoin besitzt, sondern welche Informationen zu den jeweiligen Coins bereits öffentlich sichtbar sind. Bei vielen neueren Bitcoin-Ausgabeformaten ist der vollständige öffentliche Schlüssel zunächst verborgen und erscheint erst, wenn die Coins bewegt werden. Bei sehr alten Beständen, wiederverwendeten Adressen und einigen heutigen Ausgabeformaten liegt er dagegen bereits sichtbar auf der Blockchain. Diese Coins wären die erste potenzielle Angriffsfläche, falls ein ausreichend starker Quantencomputer einmal existiert.
Der Entwurf BIP-361 schätzt, dass zum 1. März 2026 bei mehr als 34 Prozent aller Bitcoin ein öffentlicher Schlüssel offengelegt war. Diese Zahl beschreibt keine heutige Verlustgefahr. Sie beschreibt nur den Anteil, bei dem ein zukünftiger Quantenangreifer sofort ein sichtbares Angriffsziel hätte. Ohne einen passenden Quantencomputer kann aus dem öffentlichen Schlüssel kein privater Schlüssel berechnet werden.
Der denkbare Angriff: Ein Wettrennen um eine noch unbestätigte Zahlung
Auch bei moderneren, zunächst geschützten Adressen gibt es ein theoretisches Zeitfenster. Wenn jemand Bitcoin verschickt, wird bei manchen Adresstypen der öffentliche Schlüssel in diesem Moment sichtbar. Die Zahlung wartet dann kurz darauf, von den Minern in einen Block aufgenommen und endgültig bestätigt zu werden.

In einem Quanten-Szenario könnte ein Angreifer diesen öffentlichen Schlüssel sehen, den geheimen Schlüssel berechnen und noch vor der Bestätigung eine konkurrierende Zahlung an sich selbst senden. Gewinnt die manipulierte Zahlung dieses Wettrennen, würde das Netzwerk die Zahlung des Angreifers bestätigen und die ursprüngliche Zahlung wäre ungültig. Das ist mit on-spend attack gemeint.
Das klingt dramatisch, verlangt aber eine extrem schnelle und stabile Quantenmaschine. Sie müsste den Schlüssel innerhalb eines sehr kurzen Zeitfensters berechnen und dabei fehlerfrei arbeiten. Die Google-Studie erklärt gerade, warum Forscher dieses Szenario nicht ignorieren sollten. Sie ist jedoch kein Beleg dafür, dass eine solche Maschine heute bereitsteht.
Der Schutzplan: Ein Upgrade vor dem Ernstfall
Bitcoin hat noch keinen fertigen Quantenschutz, aber einen möglichen Weg dorthin. BIP-361 ist ein öffentlich diskutierter technischer Vorschlag – ein Bitcoin Improvement Proposal. Er sieht vor, die heutigen Signaturen schrittweise durch quantensichere Verfahren zu ersetzen: Zuerst sollen neue Bitcoin nicht mehr an besonders gefährdete alte Adresstypen gehen. Später könnten alte Signaturen nur noch unter zusätzlichen Schutzbedingungen genutzt werden.
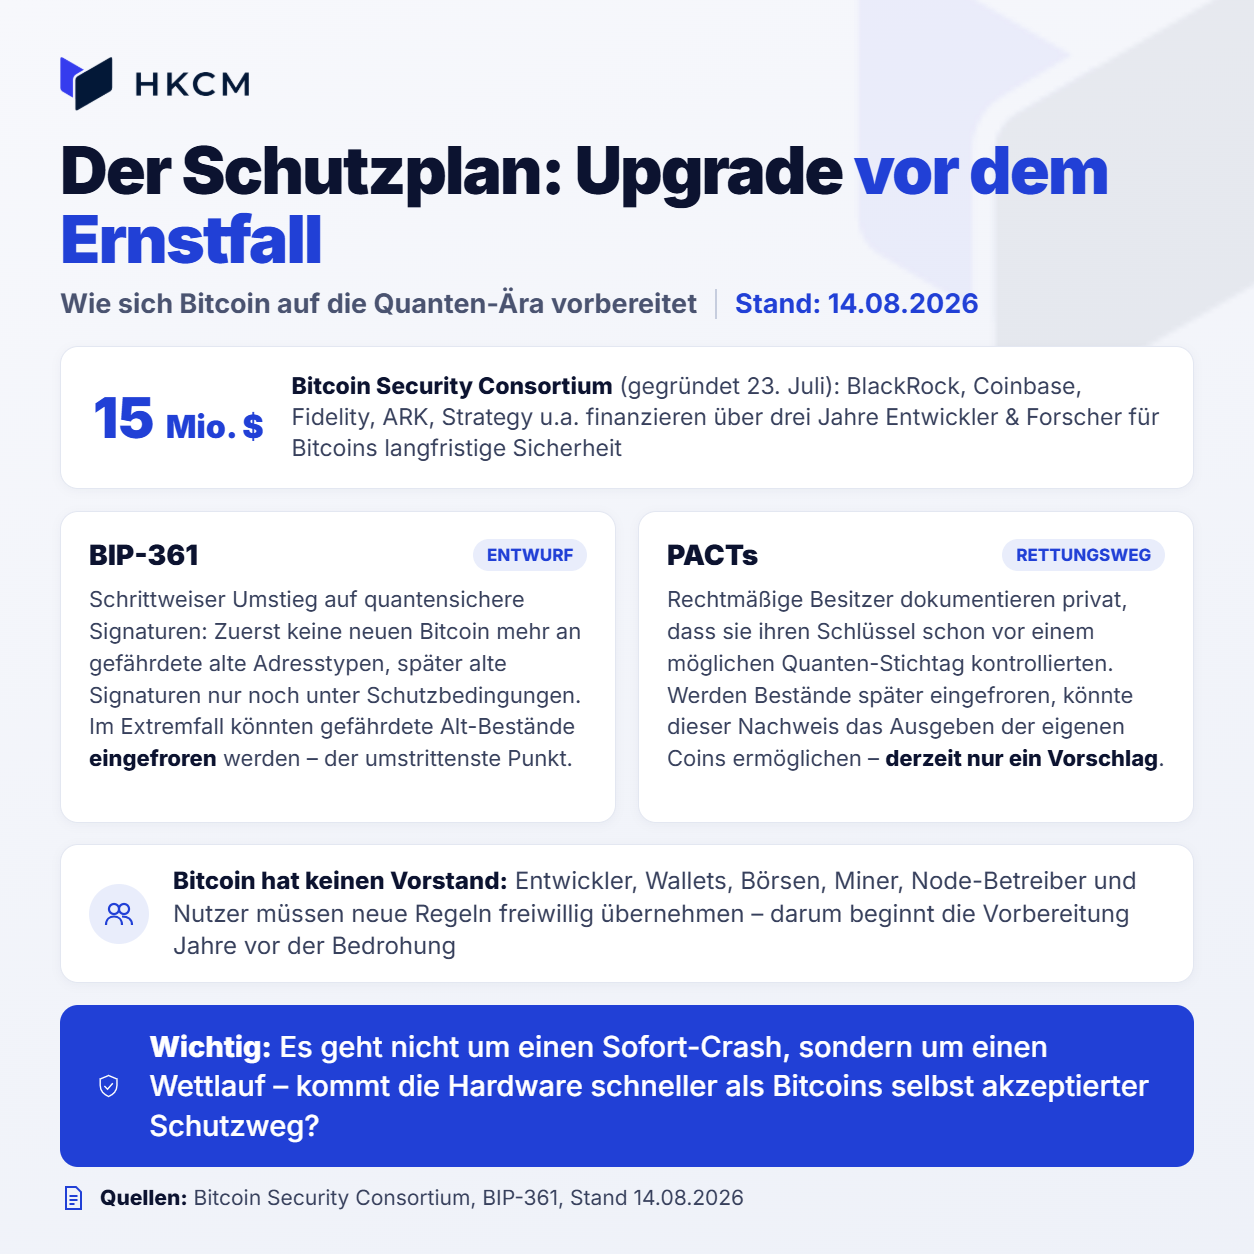
Das Problem ist nicht allein technisch, sondern politisch. Um alte, bereits gefährdete Bestände vor einem künftigen Diebstahl zu bewahren, könnte das Netzwerk sie im Extremfall einfrieren. Befürworter halten das für das kleinere Übel. Kritiker sehen darin einen Tabubruch, weil ein dezentrales Netzwerk dann alte Coins faktisch unbeweglich machen würde. Über so eine Regel entscheidet jedoch keine externe Stelle: Sie wäre nur wirksam, wenn Entwickler, Wallets, Börsen, Miner, Node-Betreiber und Nutzer die neue Software breit akzeptieren. Das ist Bitcoins Stärke – und der Grund, warum die Vorbereitung früh beginnen muss.
PACTs könnten für rechtmäßige Besitzer ein zusätzlicher Rettungsweg sein. Die Idee: Sie dokumentieren privat, dass sie ihren Schlüssel schon vor einem möglichen Quanten-Stichtag kontrollierten. Falls Bitcoin gefährdete Bestände später einfriert, könnte dieser Nachweis das Ausgeben der eigenen Coins ermöglichen. Auch das ist derzeit nur ein Vorschlag.
Lesetipp: Kimi K4: Warum Chinas KI-Bombe gut für Nvidia – aber schlecht für alles andere ist
IBM-Chef Krishna, Jim Cramers Verkauf und Googles neue Rechnung haben damit eine langfristige Sicherheitsfrage ins Zentrum des Marktes gerückt. Die nötige Quantenmaschine existiert nicht. Gleichzeitig finanzieren BlackRock, Coinbase, Strategy und weitere Akteure bereits die Vorbereitung. Ob Bitcoin der Bedrohung standhält, hängt nicht an einer einzelnen Google-Zahl, sondern an einem Wettlauf: Kommen Hardware und Fehlerkorrektur schneller voran als das dezentrale Bitcoin-Netzwerk einen Schutzweg findet, den es selbst akzeptiert? Es geht nicht um einen Sofort-Crash, sondern um die Fähigkeit eines unveränderlichen Systems, sich rechtzeitig weiterzuentwickeln.
Author
Schlagzeilen

Es wurde noch keine Einwilligung erteilt.
Du musst zuerst zustimmen, um Inhalte von TradingView zu sehen.


